Nitro Enclave 部署
即将推出在 AWS Nitro Enclave 中运行 Cosigner 的功能目前处于测试阶段,尚不支持生产环境。
目前请使用常规模式。
规划内容
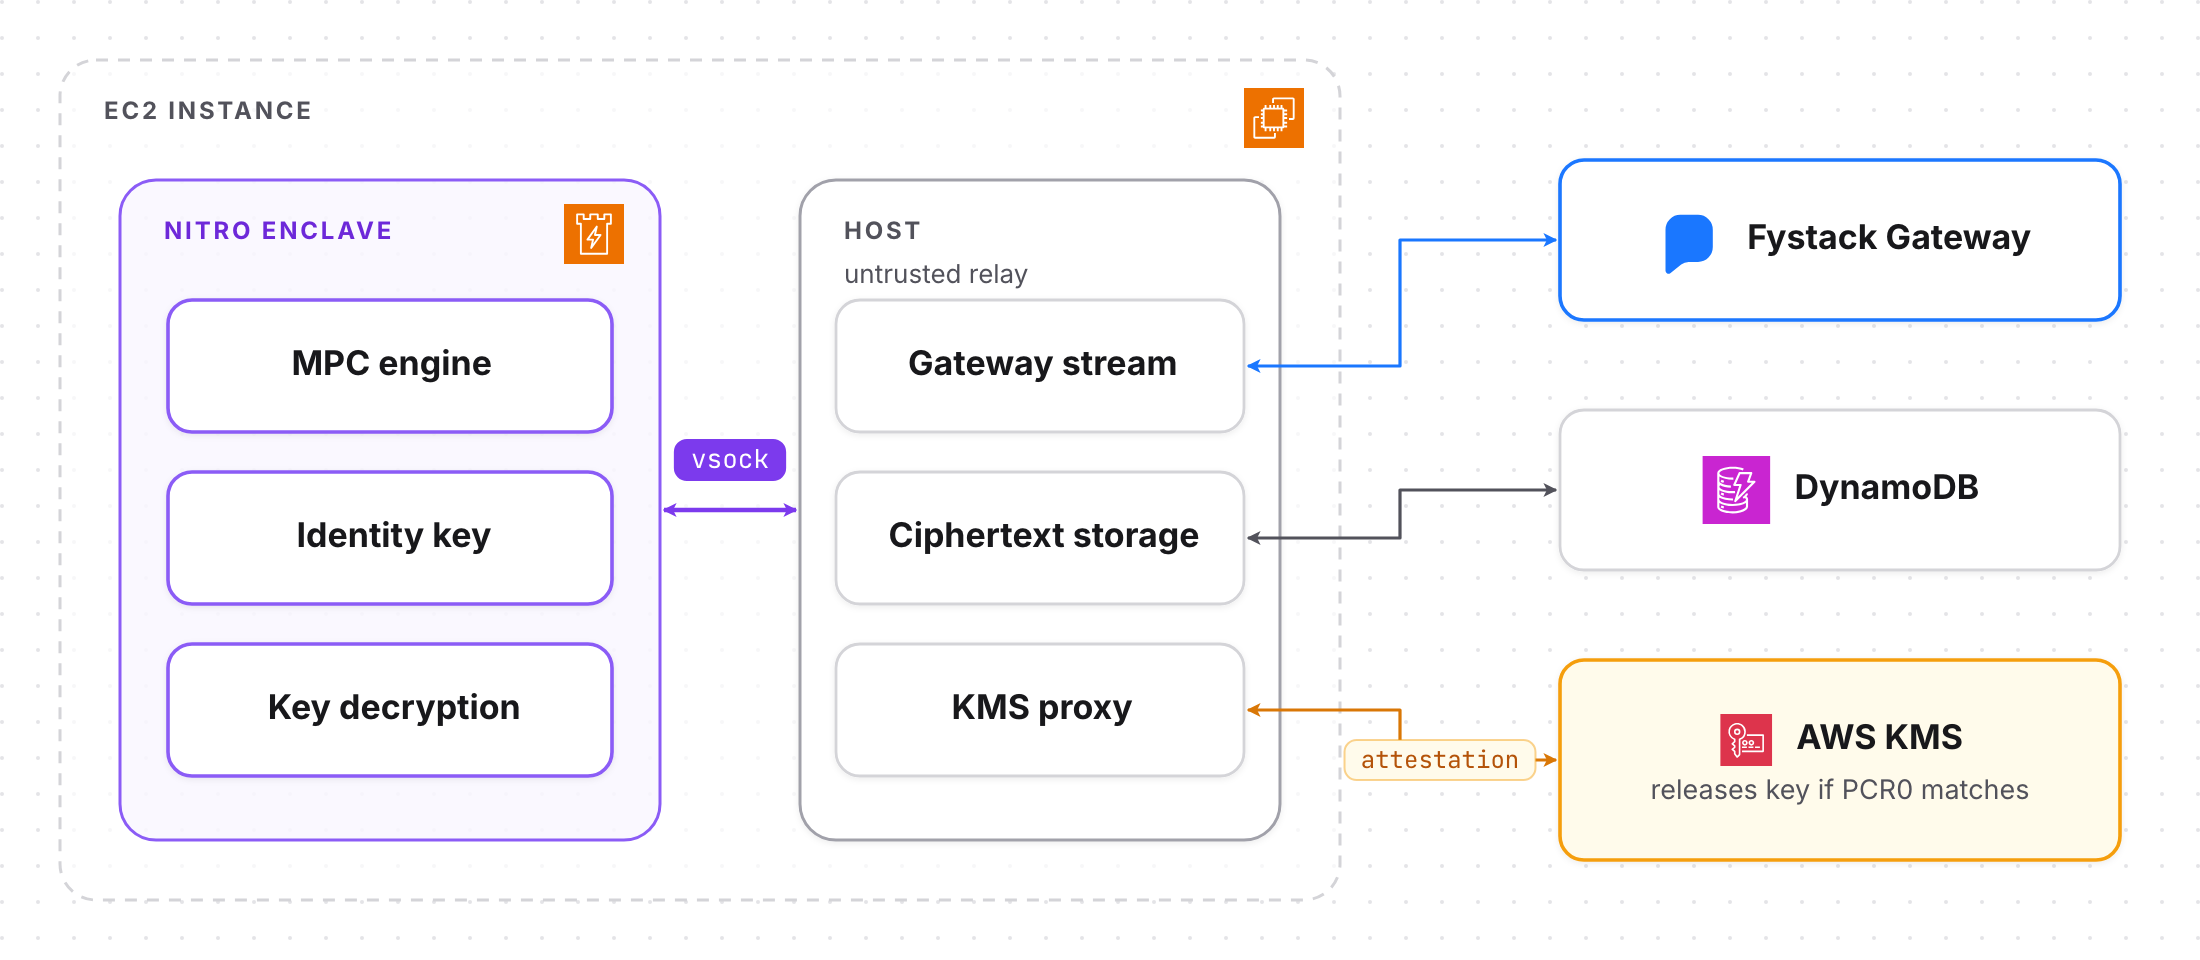
- Enclave:运行 MPC,持有身份密钥并解密密钥分片。无网络、无磁盘、无 shell。
- 宿主机(Host):不受信任的中继,负责 Gateway 数据流、存储和 KMS。
- 基于证明的密钥释放:AWS KMS 仅将存储密钥释放给 PCR0 与你的密钥策略匹配的 enclave。
结果:宿主机管理员无法读取密钥分片。
现在就需要 enclave 隔离?请联系 Fystack 加入早期测试。