Fystack Cosigner
Cosigner 是一个在你自己的基础设施上运行的 MPC 参与方。它持有每个钱包密钥的一份分片,并与 Fystack 的 MPCium 节点一起参与密钥生成和签名。每次签名前,它都会向你的审批服务器征求批准。
为什么要运行 Cosigner
- 共同托管:没有你的分片,Fystack 无法达到签名门限。
- 你的策略,在本地执行:你的回调服务器能看到待签名的原始字节,并可以拒绝任何请求。
- 无需开放入站端口:Cosigner 通过带 TLS 的 gRPC 主动连接 Fystack。
- 签名发布:每个镜像和二进制文件都经过 Sigstore 签名。
cosigner-cli会在运行前验证并锁定摘要。 - Enclave 隔离(即将推出):支持 AWS Nitro Enclave,使宿主机管理员无法读取密钥分片。
概览
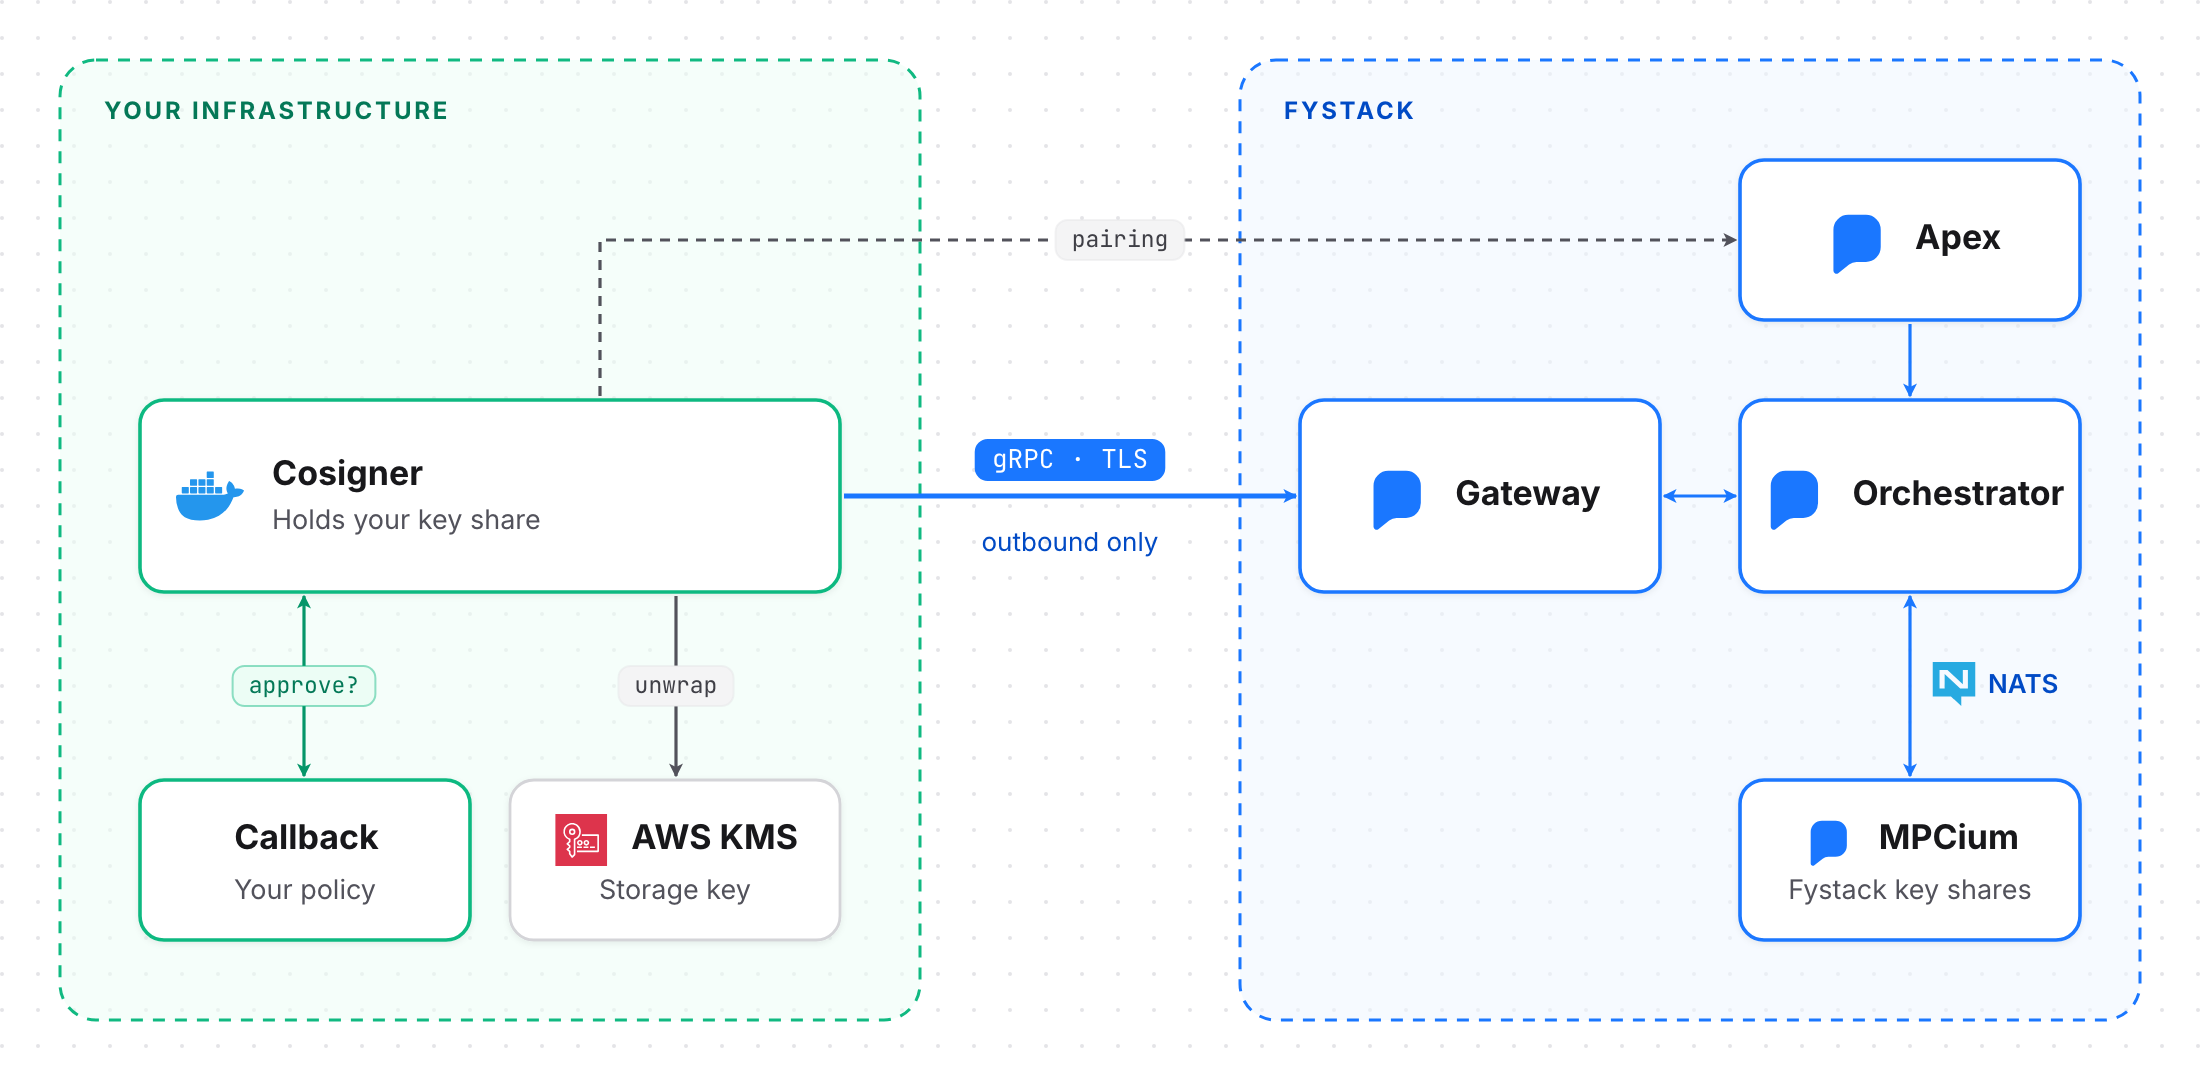
- 你的一侧:Cosigner 容器、你的审批回调,以及存储密钥来源(密码或 AWS KMS)。
- Fystack 一侧:Apex(配对、请求)、Gateway(Cosigner 连接)、Orchestrator(会话)和 MPCium 节点。
MPC 消息在参与方之间端到端加密。Gateway 和 Orchestrator 负责中继,但无法读取消息内容。
操作
| 操作 | Cosigner 的作用 |
|---|---|
| Keygen | 生成其所持有的 ECDSA(secp256k1)和 EdDSA(Ed25519)密钥分片。任何人都不会持有完整密钥。 |
| Sign | 验证请求,询问你的回调,然后参与门限签名。 |
| Reshare | 将分片轮换到新的委员会。公钥和地址保持不变。 |
| Export | 写出加密的 .mshare 文件,用于离线恢复。 |
部署模式
| 模式 | 运行环境 | 谁能读取密钥分片 |
|---|---|---|
| 常规模式 | Linux + Docker,由 cosigner-cli 管理 |
任何拥有宿主机 root 或 Docker 权限的人 |
| Nitro Enclave(即将推出) | 启用 Nitro Enclaves 的 AWS EC2 | 仅限经过证明的 enclave |
目前支持的部署方式为常规模式。Nitro Enclave 支持即将推出。