Phát hiện giả mạo dữ liệu
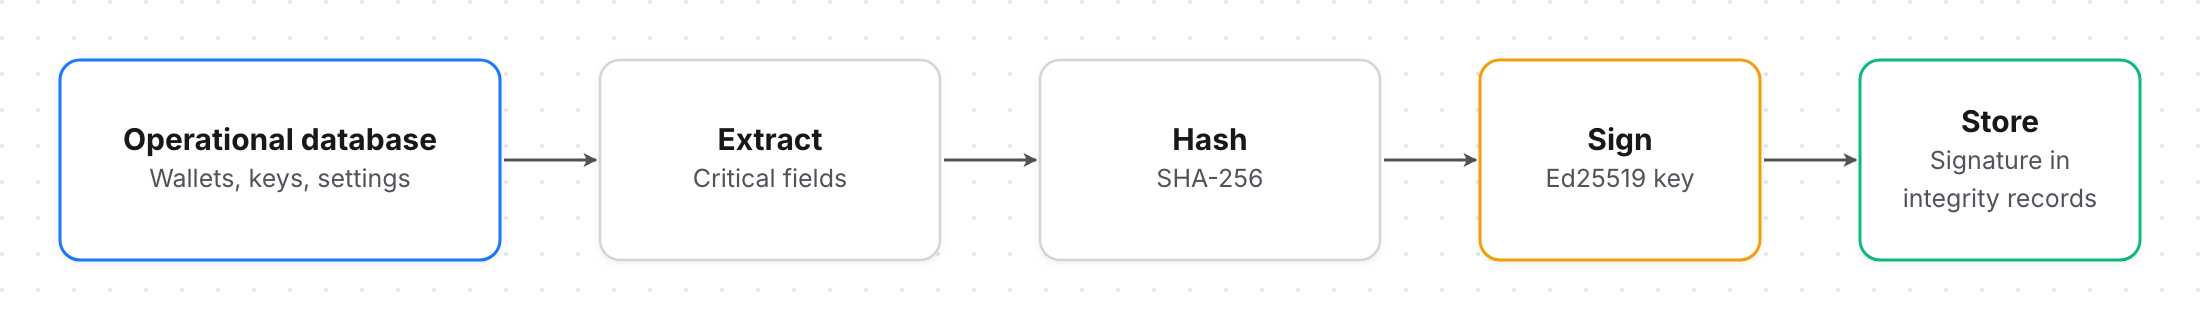
Fystack tăng cường bảo mật cho các cơ sở dữ liệu vận hành bằng một lớp toàn vẹn song song, ký mật mã các bản ghi nhạy cảm. Mỗi bản ghi được bảo vệ tạo ra một giá trị băm SHA-256, được ký bằng khóa Ed25519 lưu trong một SecretStore chuyên dụng. Chữ ký được lưu trong bảng toàn vẹn riêng, vì vậy ngay cả khi kẻ tấn công sửa đổi dữ liệu vận hành, hành vi giả mạo sẽ bị phát hiện ngay lập tức.
Thay đổi này giúp ngăn chặn các cuộc tấn công nội bộ truy cập vào cơ sở dữ liệu và lén lút sửa đổi bản ghi, đảm bảo mọi thay đổi trái phép đều bị phát hiện tức thì và có bằng chứng giả mạo rõ ràng.
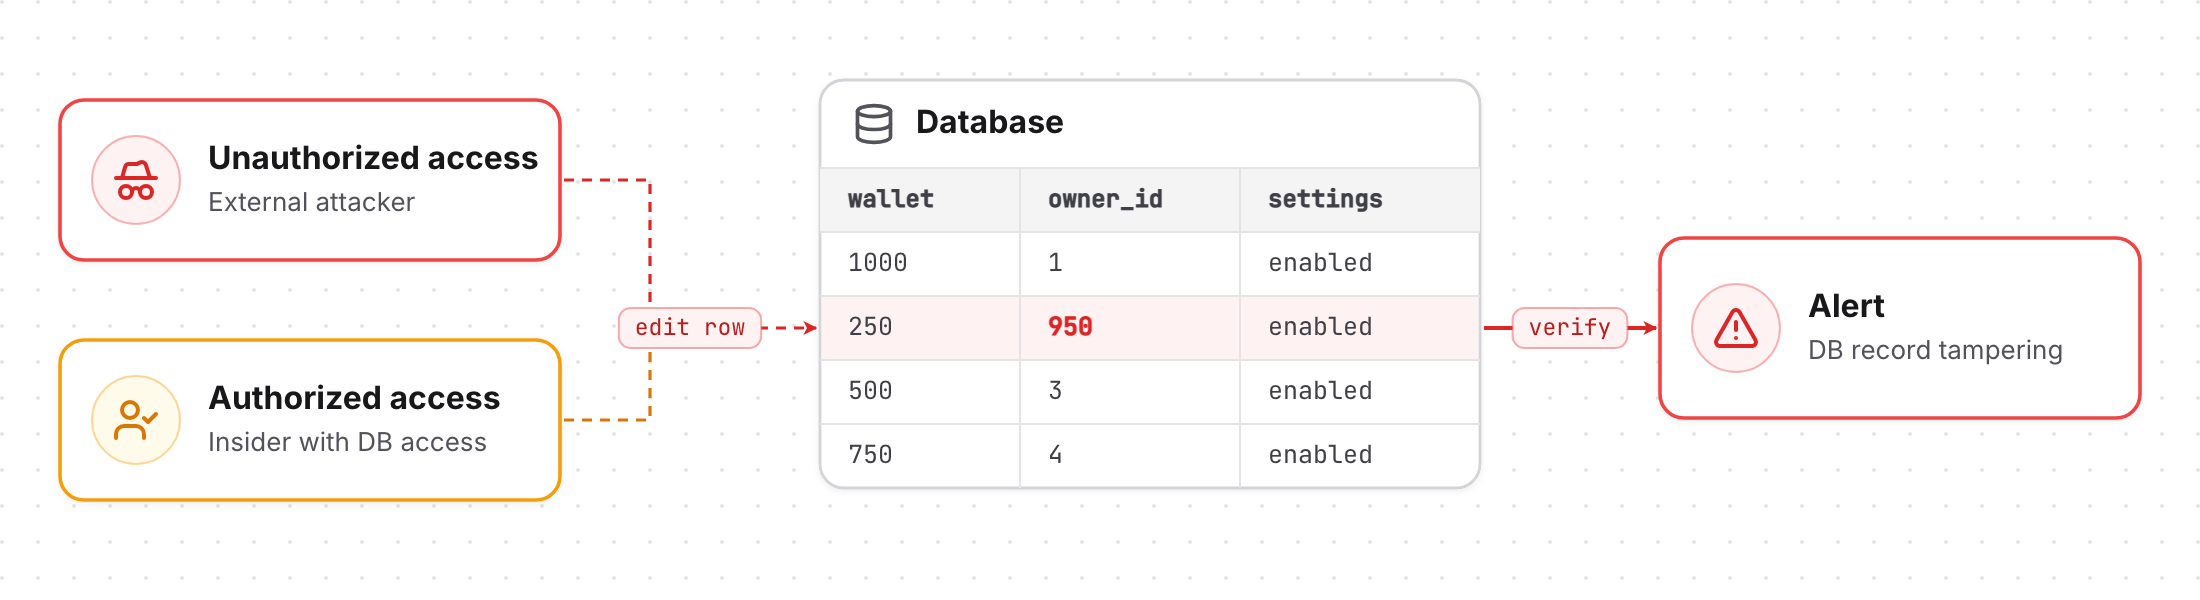

Lệnh rút tiền bị chặn do dữ liệu ví bị giả mạo
1. Quy trình toàn vẹn
Lớp toàn vẹn hoạt động như thế nào?
- Tuần tự hóa tất định: Các trường được bảo vệ được sắp xếp và chuẩn hóa trước khi băm, đảm bảo cùng một dữ liệu logic luôn cho ra cùng một chuỗi byte.
Những gì được bảo vệ
- Metadata của ví: ID ví, quyền sở hữu workspace, quyền sở hữu người dùng, cài đặt ngưỡng.
- Khóa công khai của ví: Nội dung khóa công khai, họ thuật toán (ECDSA/EdDSA), liên kết với ví.
- Cài đặt ví: Hạn mức tự động phê duyệt, chính sách chi tiêu, kiểm soát rủi ro.
- Địa chỉ ví: Địa chỉ on-chain, loại địa chỉ, tiêu chuẩn mạng lưới.
- Metadata khóa HD: Chỉ số dẫn xuất, phiên bản mã hóa, loại blockchain.
- Cấu hình ví MPC: Ngưỡng chữ ký (2-of-3, v.v.), phiên bản thư viện MPC, phiên bản giao thức TSS.
Vòng đời ký và xác minh
- Trích xuất các trường được đánh dấu cần bảo vệ toàn vẹn.
- Tuần tự hóa một cách tất định để thứ tự trường và định dạng không bao giờ bị lệch.
- Băm bằng SHA-256 để tạo ra một dấu vân tay gọn nhẹ.
- Ký giá trị băm bằng khóa riêng tư Ed25519 lưu trong SecretStore hoặc KMS.
- Lưu chữ ký, giá trị băm, phiên bản và metadata vào bảng bản ghi toàn vẹn.
Xác minh
- Lấy bản ghi vận hành hiện tại khi nó được đọc hoặc kiểm toán.
- Tính lại giá trị băm SHA-256 từ giá trị hiện tại của các trường.
- So sánh giá trị băm vừa tính với giá trị băm đã lưu; bất kỳ sự không khớp nào đều được đánh dấu là giả mạo.
- Xác minh chữ ký Ed25519 bằng phiên bản khóa công khai hiện tại từ cấu hình (không phải từ cơ sở dữ liệu).
- Chặn thao tác, cảnh báo bộ phận bảo mật và ghi log nỗ lực này nếu một trong hai bước thất bại.
2. Phát hiện và giám sát
Thay đổi ngưỡng ví
- Tấn công: DBA cố gắng đổi một ví từ 2-of-3 thành 1-of-3.
- Kết quả: Giá trị băm không khớp → xác minh chữ ký thất bại → các thao tác ví bị chặn → cảnh báo được phát ra.
Nâng hạn mức tự động phê duyệt
- Tấn công: Người nội bộ nâng hạn mức tự động phê duyệt từ $1,000 lên $1,000,000.
- Kết quả: Trường hạn mức đã ký bị thay đổi → hệ thống từ chối áp dụng giá trị bị giả mạo và ghi log sự cố.
Thay thế địa chỉ nạp tiền
- Tấn công: Kẻ tấn công thay địa chỉ nạp tiền bằng địa chỉ của chính mình.
- Kết quả: Giá trị băm địa chỉ khác đi → chữ ký không khớp → việc chi trả bị dừng → bộ phận bảo mật được thông báo.
Ma trận bảo vệ trước các mối đe dọa
Tình huống | Cơ chế bảo vệ |
|---|---|
Thông tin đăng nhập cơ sở dữ liệu bị xâm phạm | Các bản ghi bị giả mạo tạo ra giá trị băm mới, vì vậy chữ ký sẽ không vượt qua bước xác minh ngay lập tức. |
Khôi phục bản sao lưu chứa dữ liệu đã bị chỉnh sửa | Các bản ghi được khôi phục không còn khớp với chữ ký đã lưu, kích hoạt quy trình ứng phó sự cố. |
DBA độc hại thay đổi chính sách | Các trường tự động phê duyệt và chính sách đều được ký; các thao tác bị chặn cho đến khi bộ phận bảo mật xem xét. |
Tài khoản quản trị bị xâm phạm chỉnh sửa cấu hình ví | Việc xác minh sử dụng khóa công khai ngoài băng, nên không thể giả mạo chữ ký. |