Triển khai Nitro Enclave
Sắp ra mắtViệc chạy cosigner bên trong AWS Nitro Enclave đang trong giai đoạn thử nghiệm và chưa được hỗ trợ cho môi trường production.
Hiện tại, hãy sử dụng chế độ thông thường.
Kế hoạch triển khai
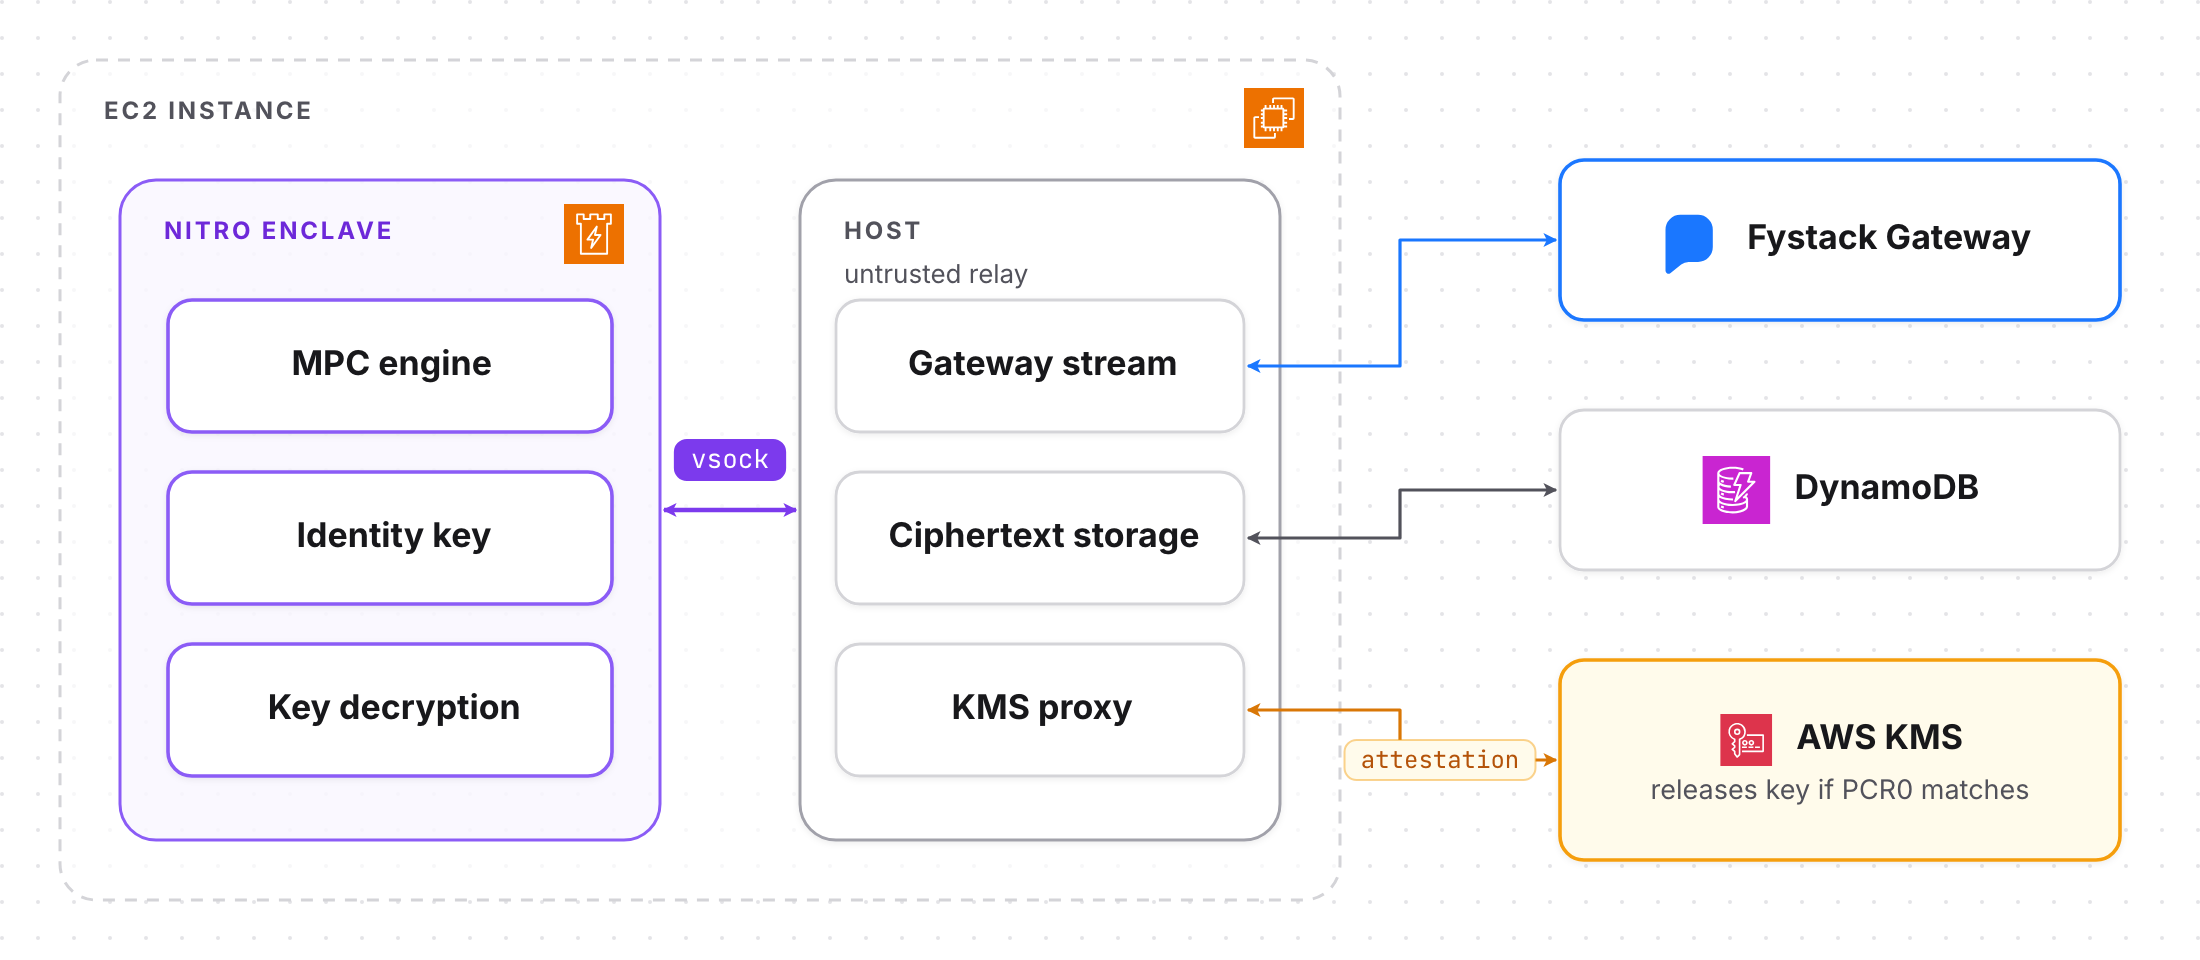
- Enclave: chạy MPC, giữ khóa định danh và giải mã các phần khóa. Không có mạng, ổ đĩa hay shell.
- Host: lớp chuyển tiếp không tin cậy cho luồng Gateway, lưu trữ và KMS.
- Giải phóng khóa có chứng thực: AWS KMS chỉ giải phóng khóa lưu trữ cho enclave có PCR0 khớp với chính sách khóa của bạn.
Kết quả: quản trị viên host không thể đọc được các phần khóa.
Cần cô lập bằng enclave ngay bây giờ? Hãy liên hệ Fystack để tham gia thử nghiệm sớm.