Fystack Cosigner
Cosigner là một thành viên MPC mà bạn chạy trên hạ tầng của riêng mình. Cosigner giữ một phần của mọi khóa ví và tham gia tạo khóa cũng như ký cùng các node MPCium của Fystack. Trước mỗi lần ký, cosigner sẽ hỏi máy chủ phê duyệt của bạn.
Vì sao nên chạy cosigner
- Lưu ký chung: Fystack không thể đạt ngưỡng ký nếu thiếu phần khóa của bạn.
- Chính sách của bạn, thực thi tại chỗ: Máy chủ callback của bạn thấy được dữ liệu byte thô cần ký và có thể từ chối bất cứ thứ gì.
- Không cần mở cổng inbound: Cosigner chủ động kết nối ra ngoài đến Fystack qua gRPC với TLS.
- Bản phát hành có chữ ký: Mọi image và binary đều được ký bằng Sigstore.
cosigner-clixác minh và ghim digest trước khi chạy. - Cô lập bằng enclave (sắp ra mắt): Hỗ trợ AWS Nitro Enclave để quản trị viên host không thể đọc các phần khóa.
Tổng quan
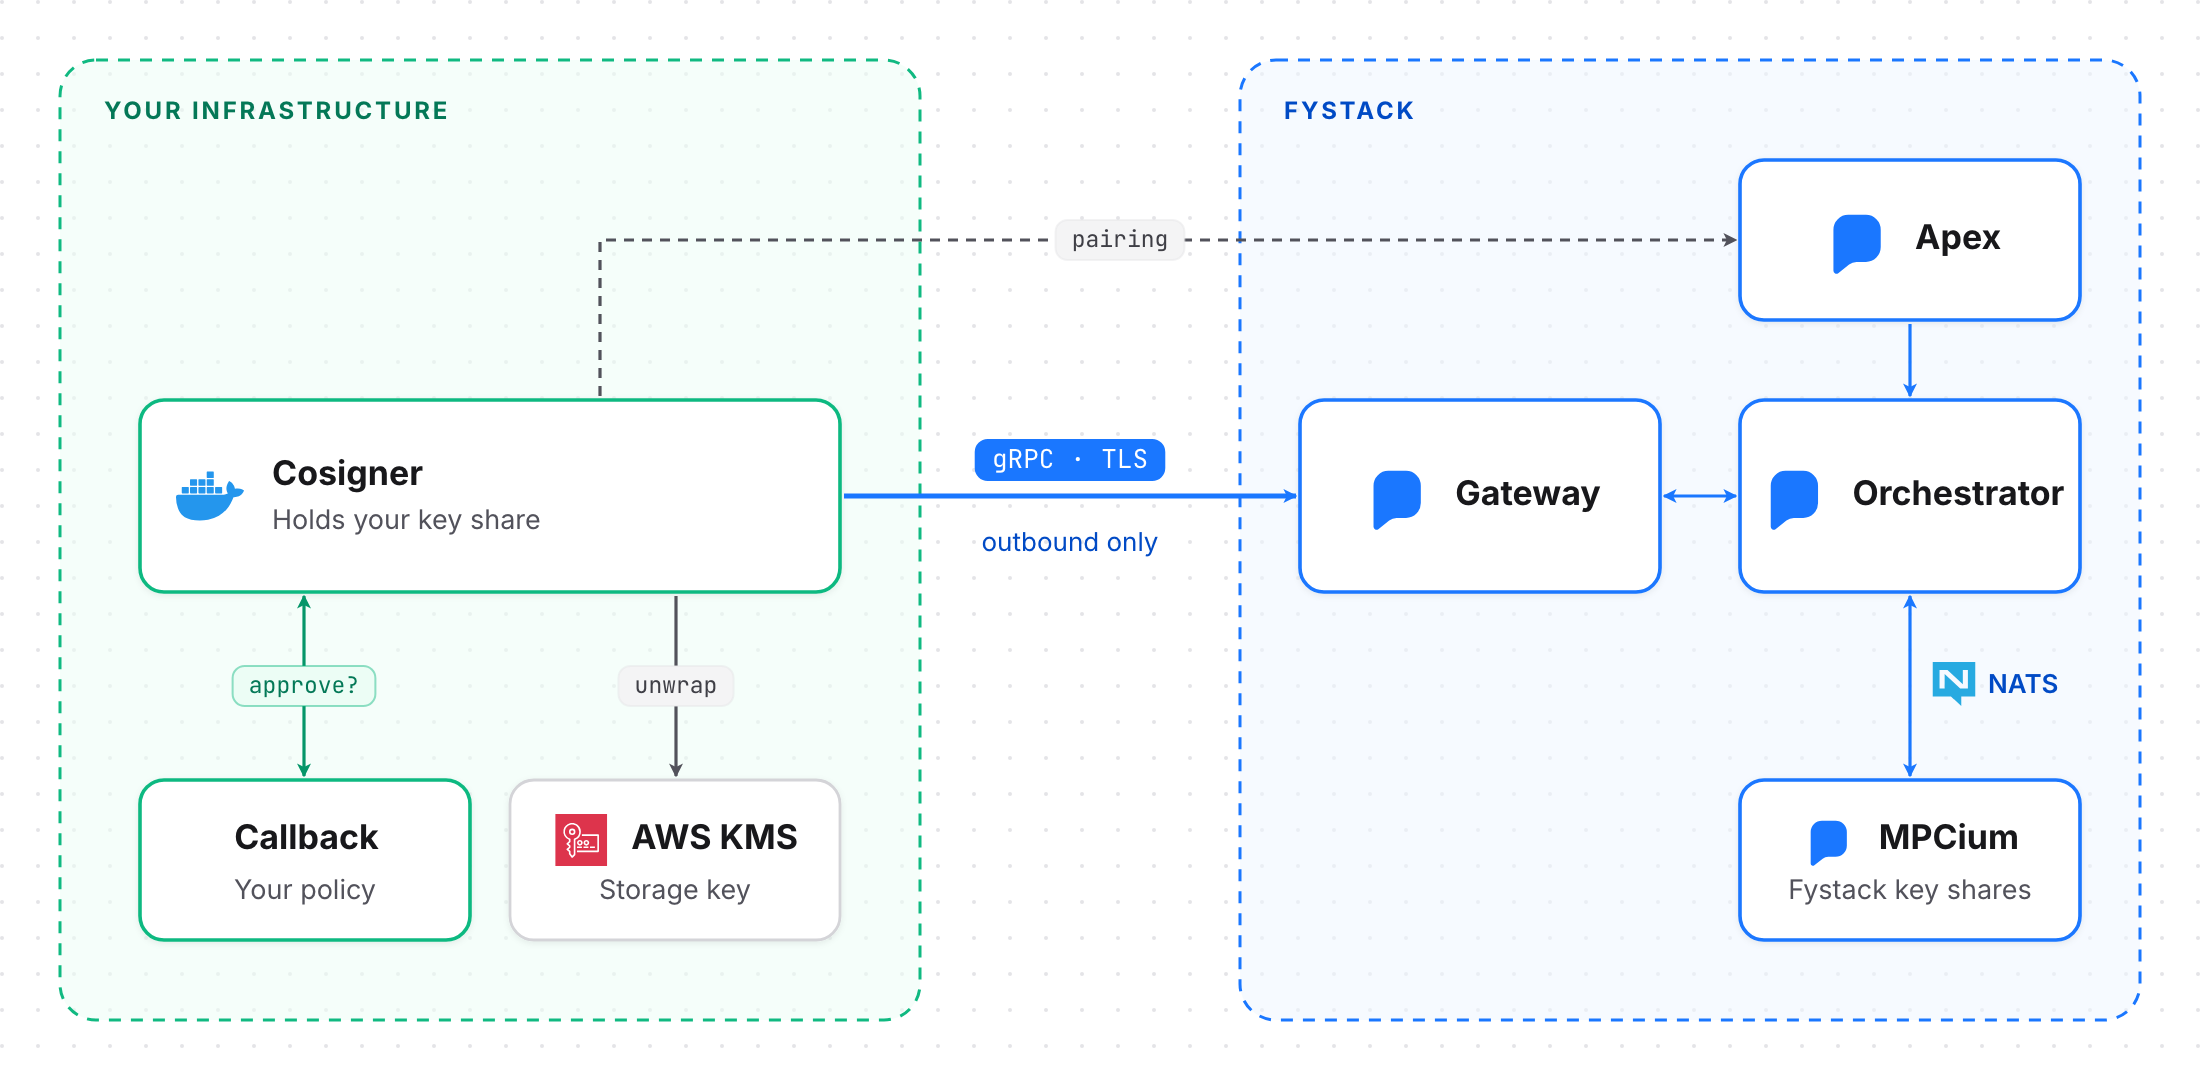
- Phía bạn: container cosigner, callback phê duyệt của bạn và một nguồn khóa lưu trữ (mật khẩu hoặc AWS KMS).
- Phía Fystack: Apex (ghép nối, yêu cầu), Gateway (kết nối cosigner), Orchestrator (phiên) và các node MPCium.
Các thông điệp MPC được mã hóa đầu cuối giữa các thành viên. Gateway và Orchestrator chuyển tiếp chúng nhưng không thể đọc được.
Vận hành
| Thao tác | Vai trò của cosigner |
|---|---|
| Keygen | Tạo phần khóa của mình cho các khóa ECDSA (secp256k1) và EdDSA (Ed25519). Không ai nắm giữ toàn bộ khóa. |
| Sign | Xác minh yêu cầu, hỏi callback của bạn, sau đó tham gia ký theo ngưỡng. |
| Reshare | Luân chuyển các phần khóa sang một ủy ban mới. Khóa công khai và địa chỉ giữ nguyên. |
| Export | Ghi các tệp .mshare đã mã hóa để khôi phục ngoại tuyến. |
Chế độ triển khai
| Chế độ | Chạy trên | Ai có thể đọc phần khóa |
|---|---|---|
| Thông thường | Linux + Docker, được quản lý bởi cosigner-cli |
Bất kỳ ai có quyền root hoặc quyền truy cập Docker trên host |
| Nitro Enclave (sắp ra mắt) | AWS EC2 với Nitro Enclaves | Chỉ enclave đã được chứng thực |
Chế độ thông thường là phương thức triển khai được hỗ trợ hiện nay. Hỗ trợ Nitro Enclave sắp ra mắt.