Cifrado en memoria en tiempo de ejecución
1. Descripción general
Cuando la aplicación utiliza datos sensibles como API keys, tokens de acceso o credenciales privadas, estos residen temporalmente en la memoria heap. Para reducir la probabilidad de que malware o escáneres de memoria localicen estos secretos, utilizamos una capa especializada de protección en memoria construida con memguard. Esto garantiza que la información sensible se almacene en regiones de memoria bloqueadas, protegidas y de corta duración, evitando su exposición accidental o su persistencia después del uso.
Aunque el cifrado en memoria en tiempo de ejecución reduce significativamente el riesgo de ataques de canal lateral, no los elimina al 100% y no sustituye por completo a un entorno TEE (Trusted Execution Environment) como una Confidential VM.
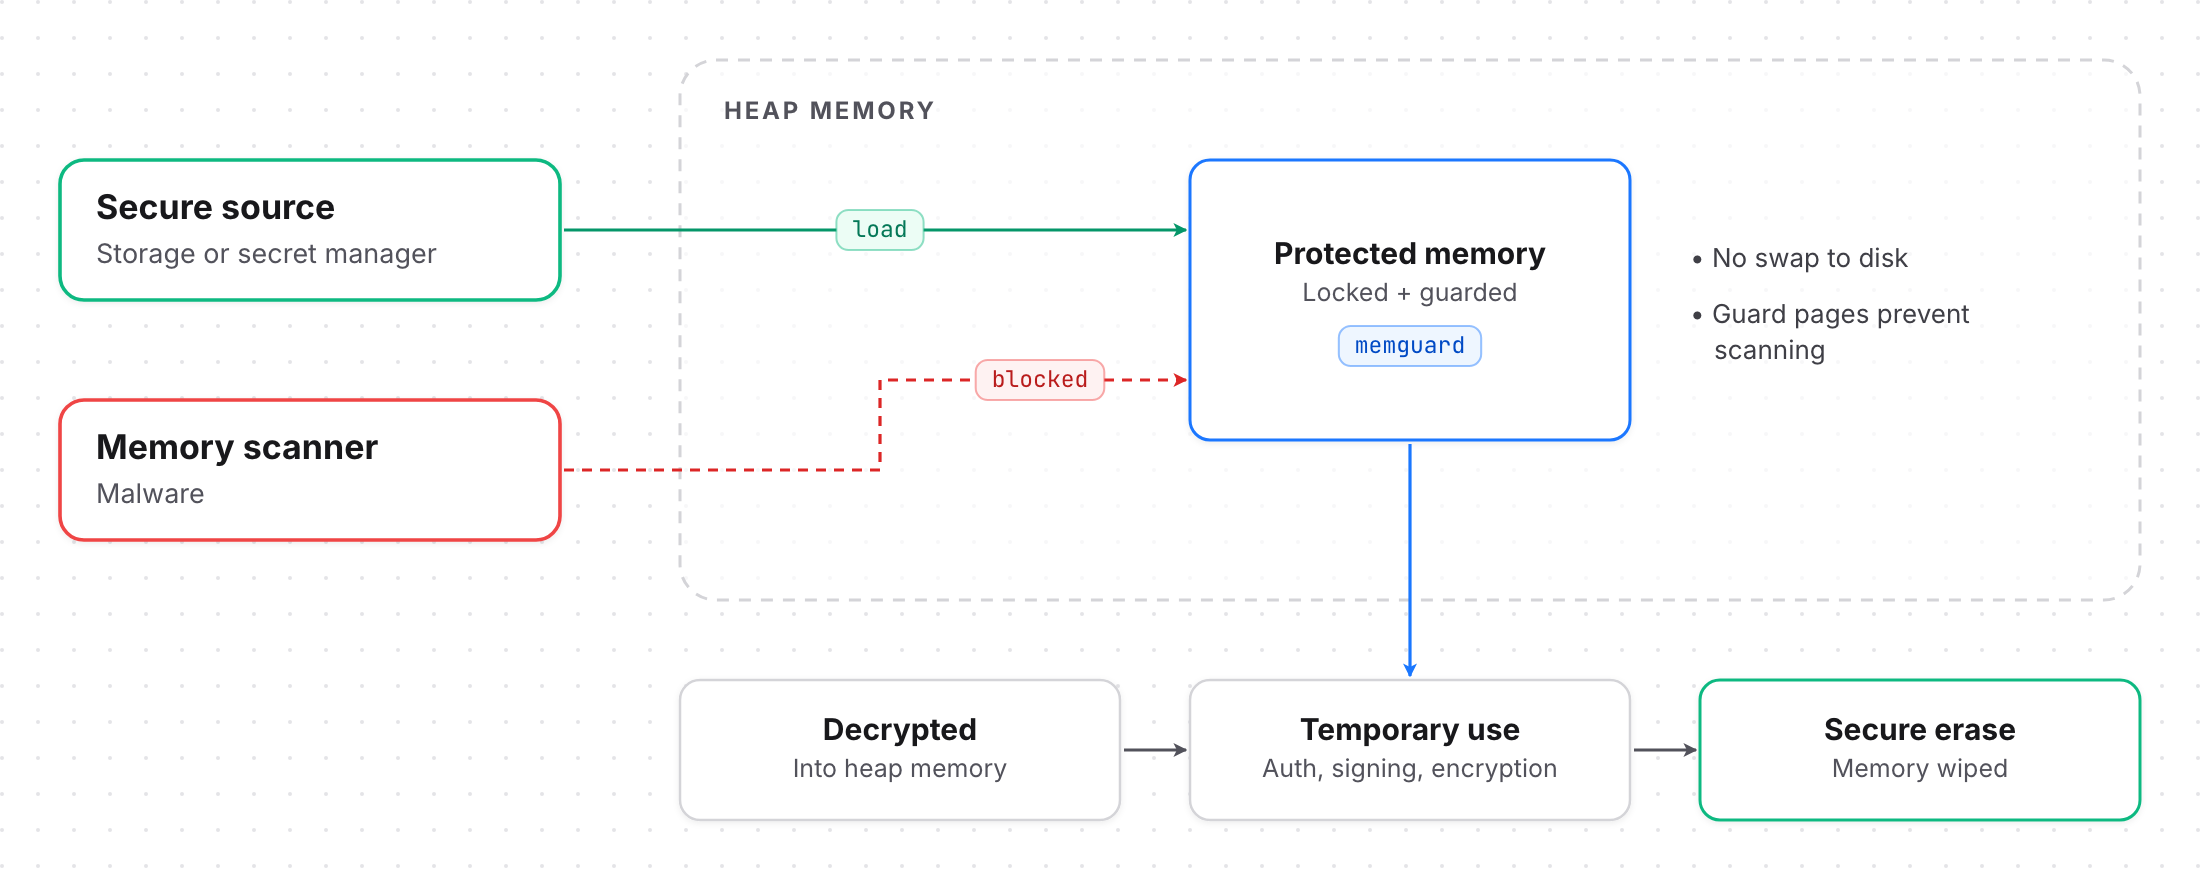
Cifrado en memoria en tiempo de ejecución: protege claves y credenciales sensibles frente a escáneres de memoria y malware con memoria heap bloqueada y protegida.
2. Por qué es importante
Incluso con cifrado en reposo y en tránsito, los secretos pueden quedar expuestos mientras están en uso, cuando se descifran para operaciones en tiempo de ejecución. Los ataques a la memoria suelen apuntar exactamente a esa ventana, escaneando el heap del proceso en busca de patrones de claves reconocibles.
Al aislar las credenciales en memoria protegida:
- Los datos quedan bloqueados en la RAM física y no se intercambian a disco.
- Las páginas de memoria están rodeadas de regiones de guarda que detectan o bloquean intentos de acceso.
- Los búferes se borran explícitamente después de su uso.
- La vida útil del secreto en memoria se reduce a milisegundos o segundos.
Este enfoque proporciona defensa en profundidad frente a la recolección de credenciales en tiempo de ejecución y el malware dentro del proceso.
3. Descripción de la arquitectura
3.1 Descifrado y carga
Los datos sensibles (por ejemplo, API keys o tokens) se descifran desde un almacenamiento seguro o se obtienen de un gestor de secretos, y luego se colocan directamente en memoria heap protegida.
3.2 Zona de memoria protegida
Una vez cargados, los datos se mantienen en un enclave protegido por memguard:
- No intercambiable a disco (protección basada en mlock)
- Rodeado de páginas de guarda
- Se destruye automáticamente ante un error o al finalizar su ámbito
3.3 Acceso efímero
Solo se accede a los datos protegidos brevemente durante las operaciones que los requieren (por ejemplo, autenticación, firma o cifrado). No se crean copias permanentes en otras partes de la memoria.
3.4 Borrado inmediato
Tras la operación, el búfer de memoria se borra de forma segura y se libera, sin dejar rastros recuperables del secreto.
4. Resumen
Las credenciales sensibles se descifran únicamente en memoria heap protegida, aislada del espacio estándar del proceso. Se usan brevemente, se borran de inmediato y nunca se escriben en logs ni en disco, lo que garantiza que ni siquiera un host comprometido o un intento de inspección de memoria pueda recuperar los secretos en uso.