Recuperación de claves
Fystack Recovery reconstruye sin conexión las claves privadas de una billetera a partir de un número mínimo (umbral) de partes de la clave. Úsalo para dejar Fystack, migrar una billetera o recuperar fondos si Fystack no está disponible.
La recuperación materializa la clave privada completa y elimina la seguridad por umbral de la billetera. Ejecútala solo en una máquina sin conexión y únicamente para recuperación o migración.
Descripción general
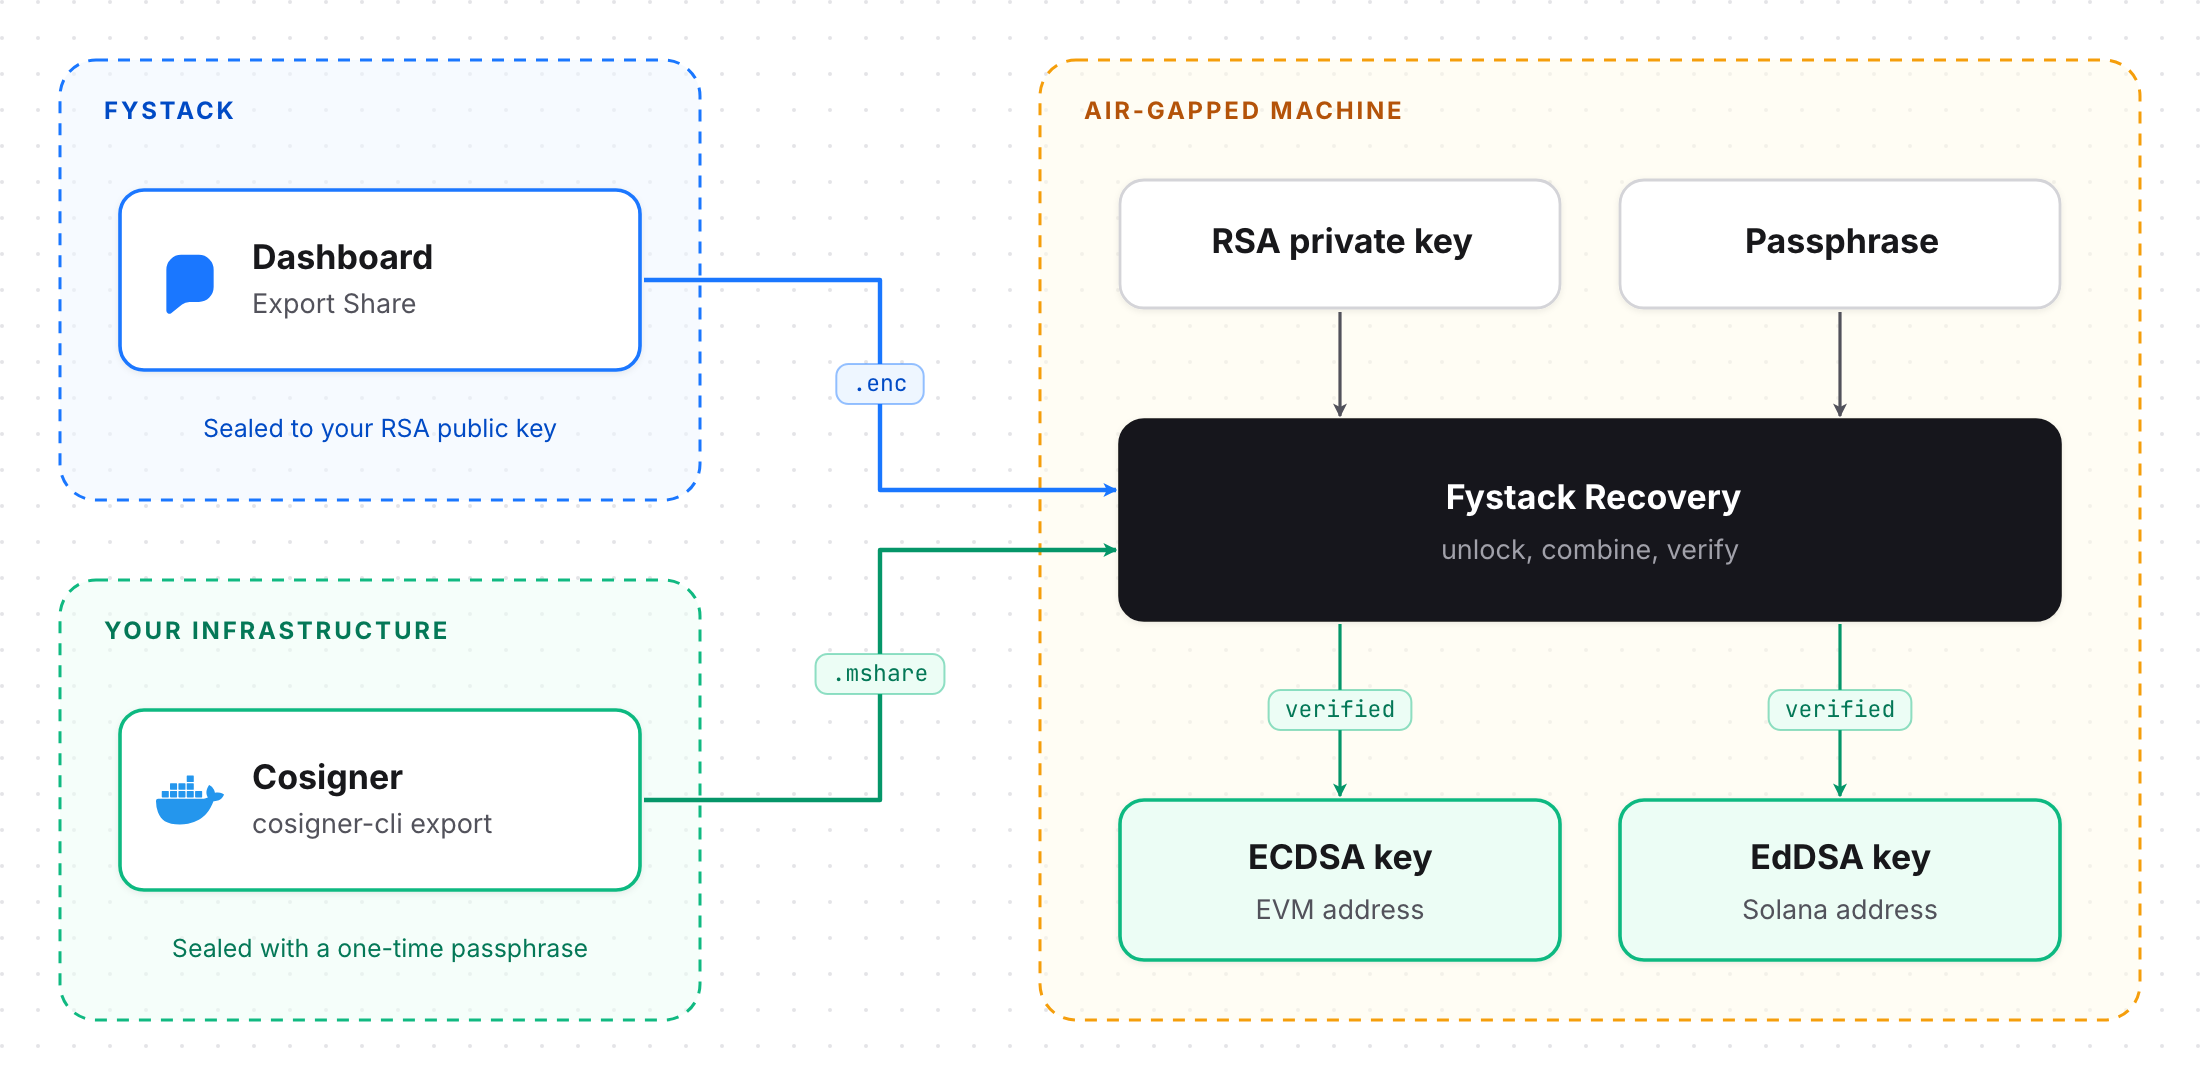
Cada firmante exporta su propia parte, cifrada:
- Parte de Fystack: se exporta desde el dashboard como un paquete RSA
.enc, sellado con una clave pública RSA que tú proporcionas. - Parte del cosigner: se exporta con
cosigner-cli exportcomo un archivo.mshare, sellado con una frase de contraseña de seis palabras.
Fystack Recovery desbloquea cada archivo, combina las partes y verifica el resultado contra las claves públicas de la billetera. Una sola parte no puede reconstruir una clave.
Antes de empezar
Descarga la última versión de Fystack Recovery mientras todavía tienes conexión y luego muévela a la máquina sin conexión. Es de código abierto, así que puedes revisarla y compilarla tú mismo.
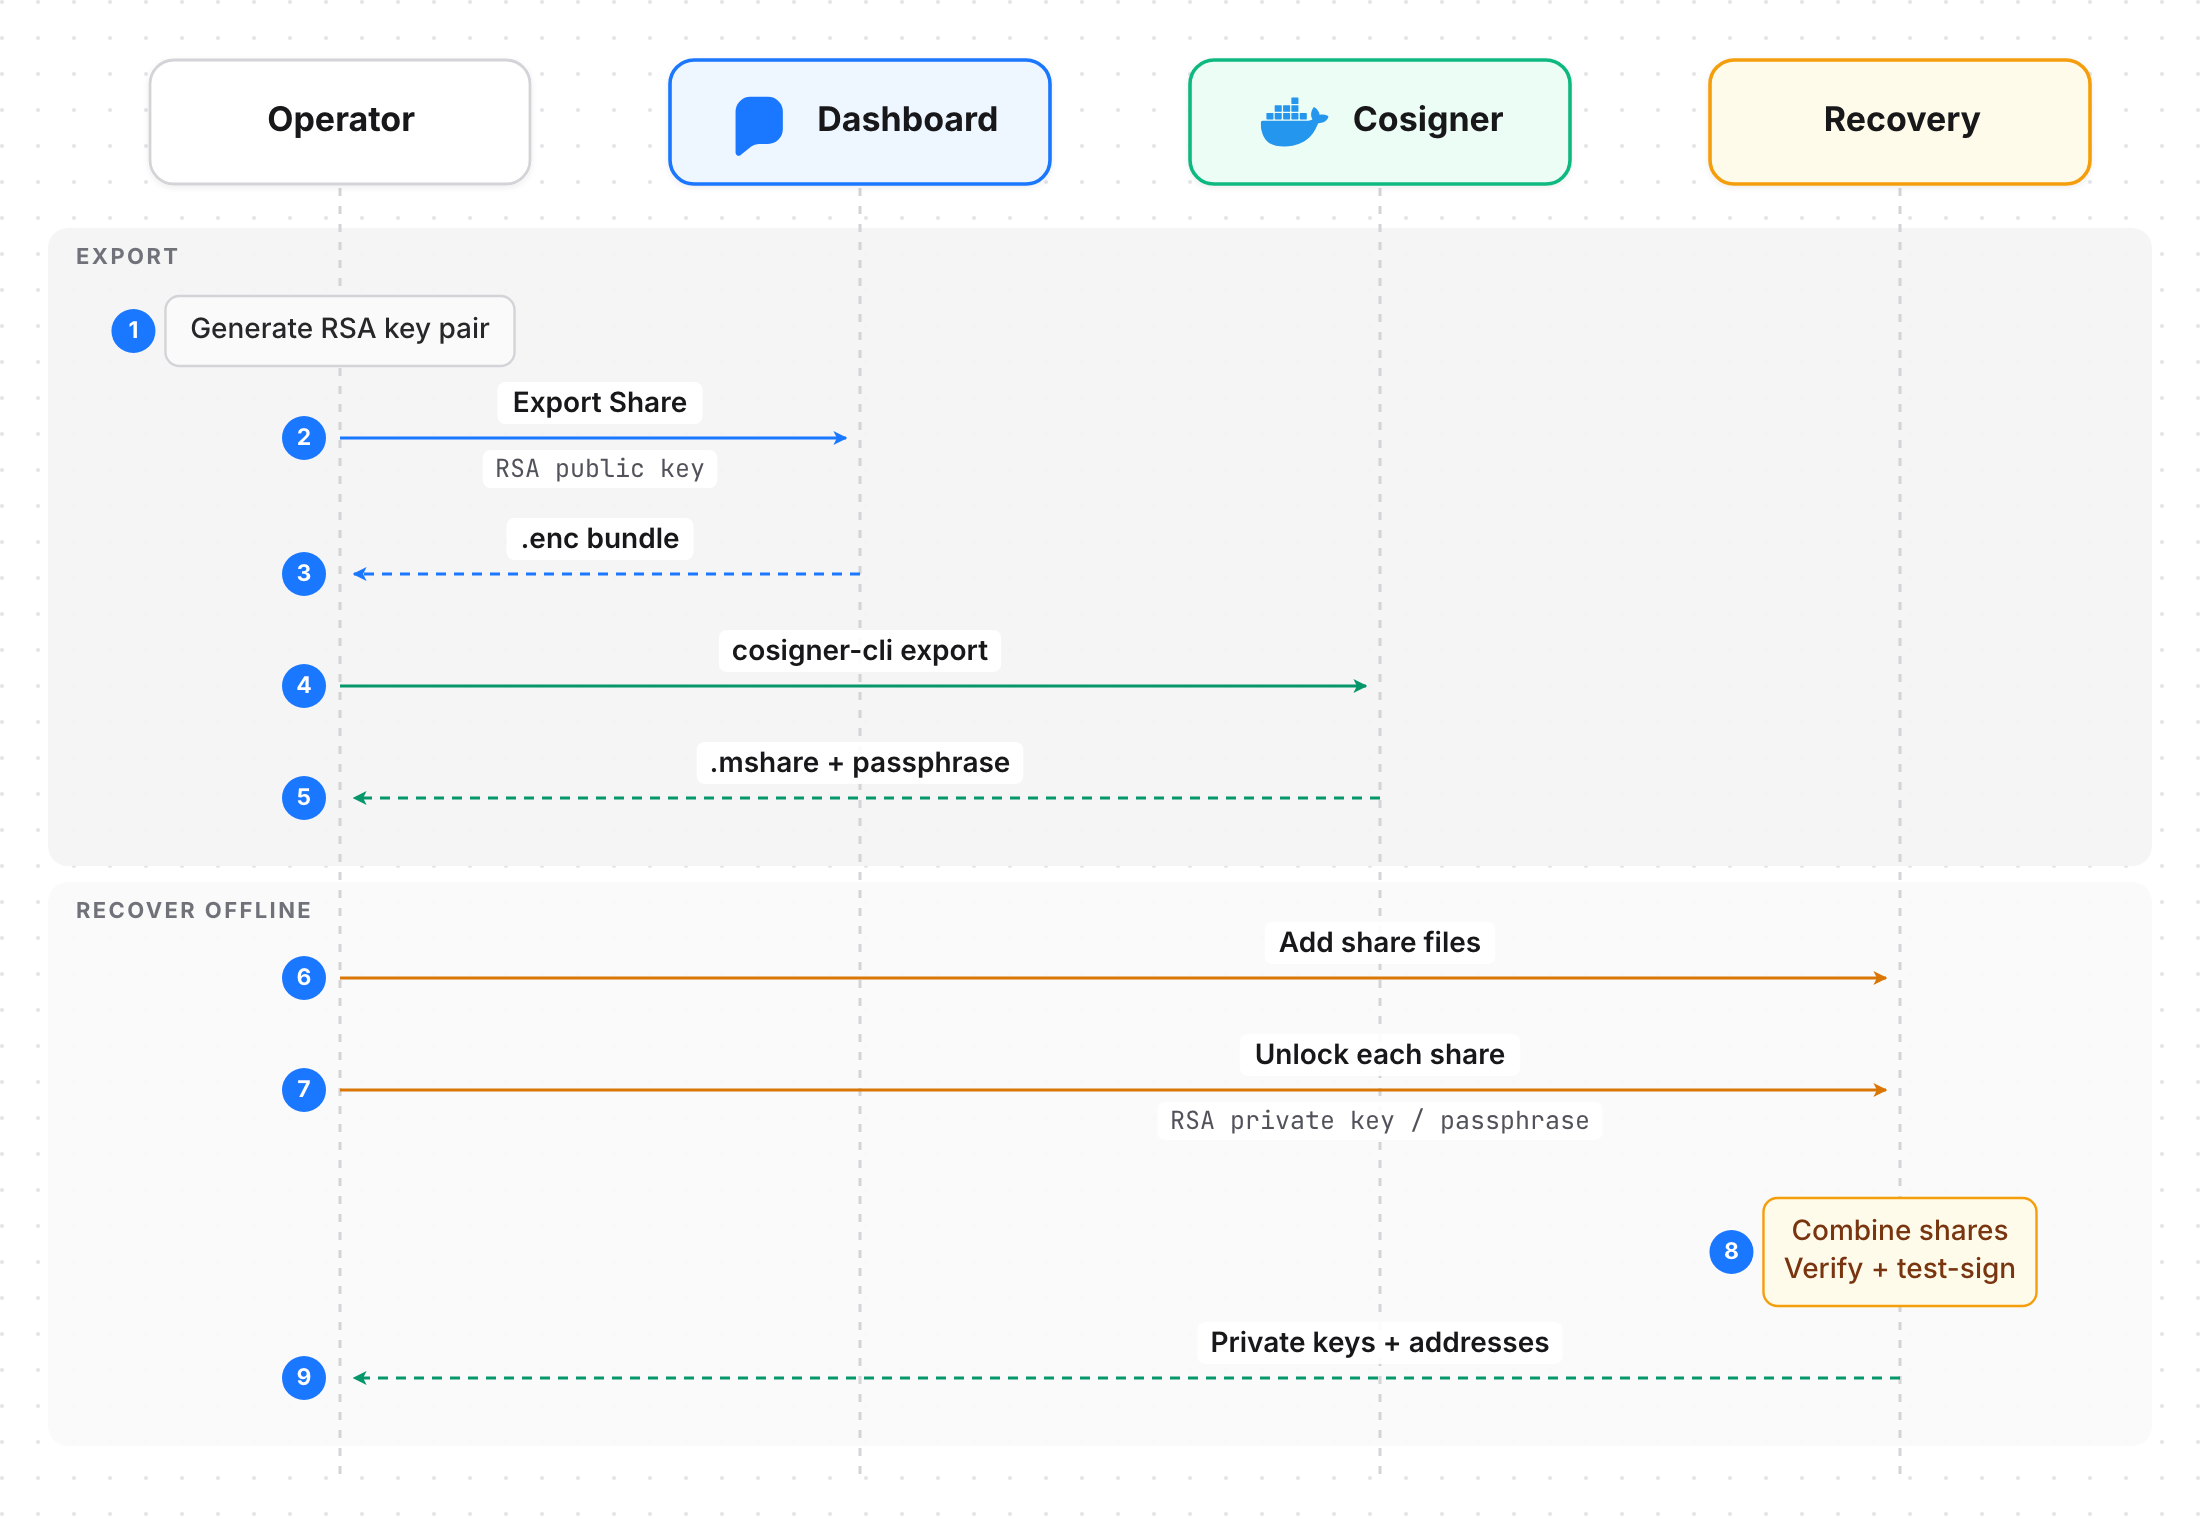
Paso 1: Genera un par de claves RSA
La parte de Fystack se sella con tu clave pública RSA. Genera el par de claves en la máquina sin conexión y conserva allí la clave privada.
openssl genpkey -algorithm RSA -pkeyopt rsa_keygen_bits:4096 -out recovery.key
openssl rsa -in recovery.key -pubout -out recovery.pub
Solo recovery.pub sale de la máquina sin conexión.
Paso 2: Exporta la parte de Fystack
Abre la billetera en el dashboard y ve a la pestaña Signers. El firmante de Fystack tiene un botón Export Share.
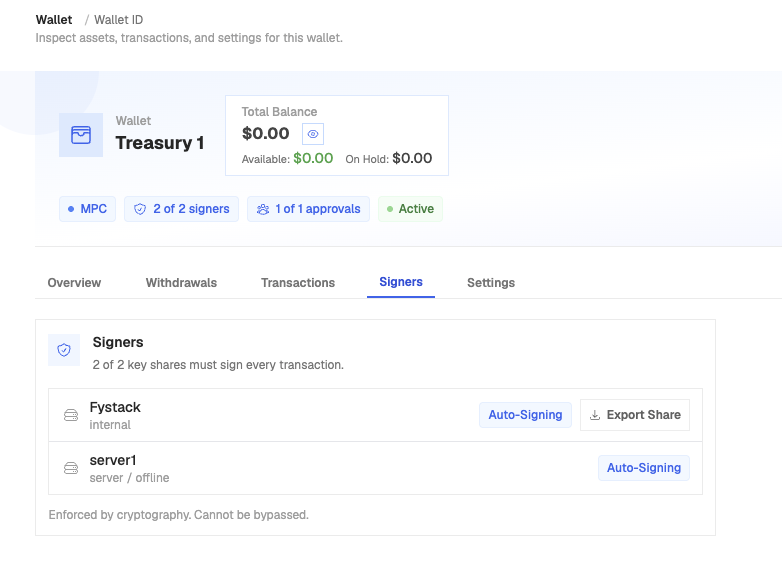
- Haz clic en Export Share.
- Pega el contenido de
recovery.puben Recipient RSA public key (PEM). - Escribe el nombre de la billetera para confirmar y marca la casilla de reconocimiento.
- Haz clic en Export Share para descargar el paquete
.enc.
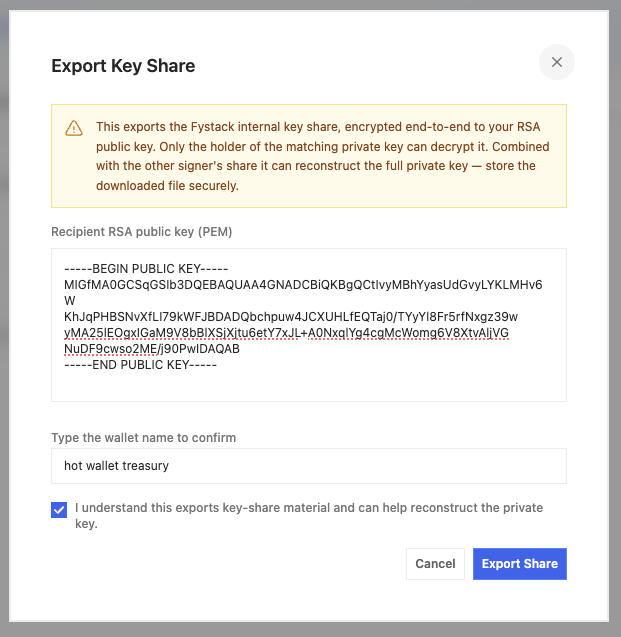
Solo quien posea la clave privada RSA correspondiente puede descifrar el paquete.
Paso 3: Exporta la parte del cosigner
En el host del cosigner, detén el cosigner y ejecuta export. Escribe un .mshare por billetera y muestra una frase de contraseña de recuperación una sola vez. Consulta Operaciones para más detalles.
cosigner-cli stop
cosigner-cli export --out-dir /secure/recovery
cosigner-cli start
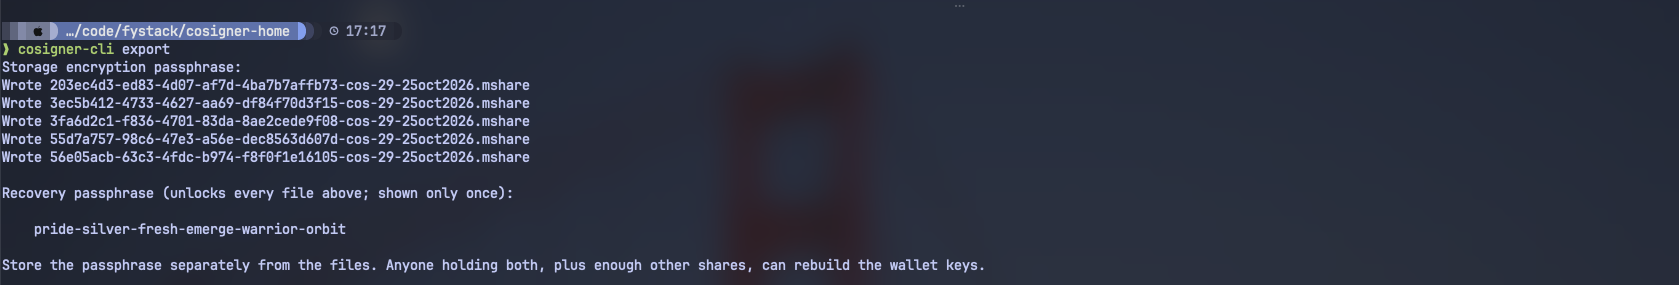
Cada archivo se llama <wallet-id>-<cosigner>-<date>.mshare. Copia a la máquina sin conexión el archivo de la billetera que estás recuperando.
La frase de contraseña se muestra una sola vez y desbloquea todos los archivos de la exportación. Guárdala separada de los archivos.
Paso 4: Agrega y desbloquea las partes
Abre Fystack Recovery en la máquina sin conexión y haz clic en Add share file.
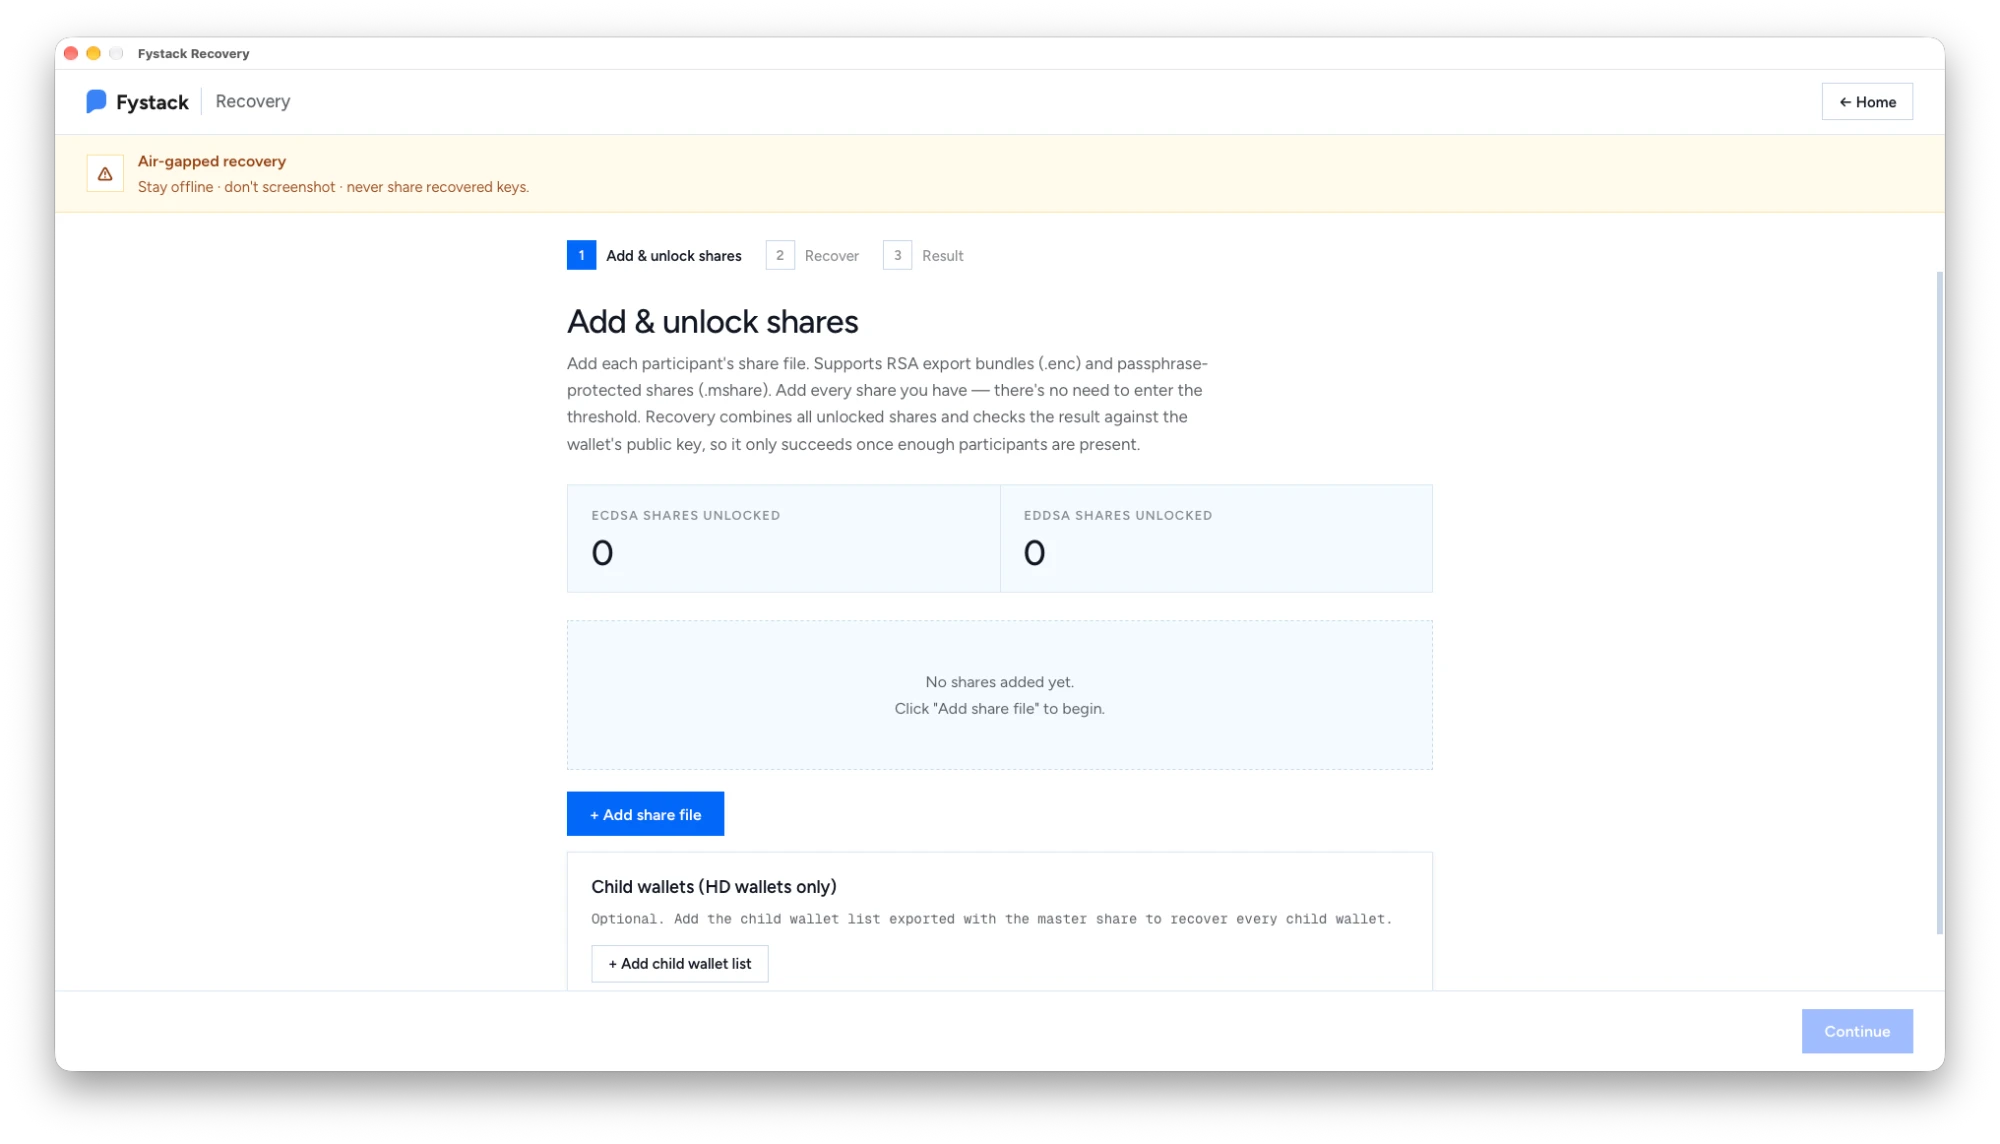
Recovery admite ambos formatos:
- Paquete RSA (
.enc): se desbloquea con la clave privada RSA del Paso 1. - Frase de contraseña (
.mshare): se desbloquea con la frase de contraseña de seis palabras del Paso 3.
Agrega todas las partes que tengas. No hay que introducir ningún umbral: los contadores muestran cuántas partes ECDSA y EdDSA están desbloqueadas respecto del total de participantes de la billetera.
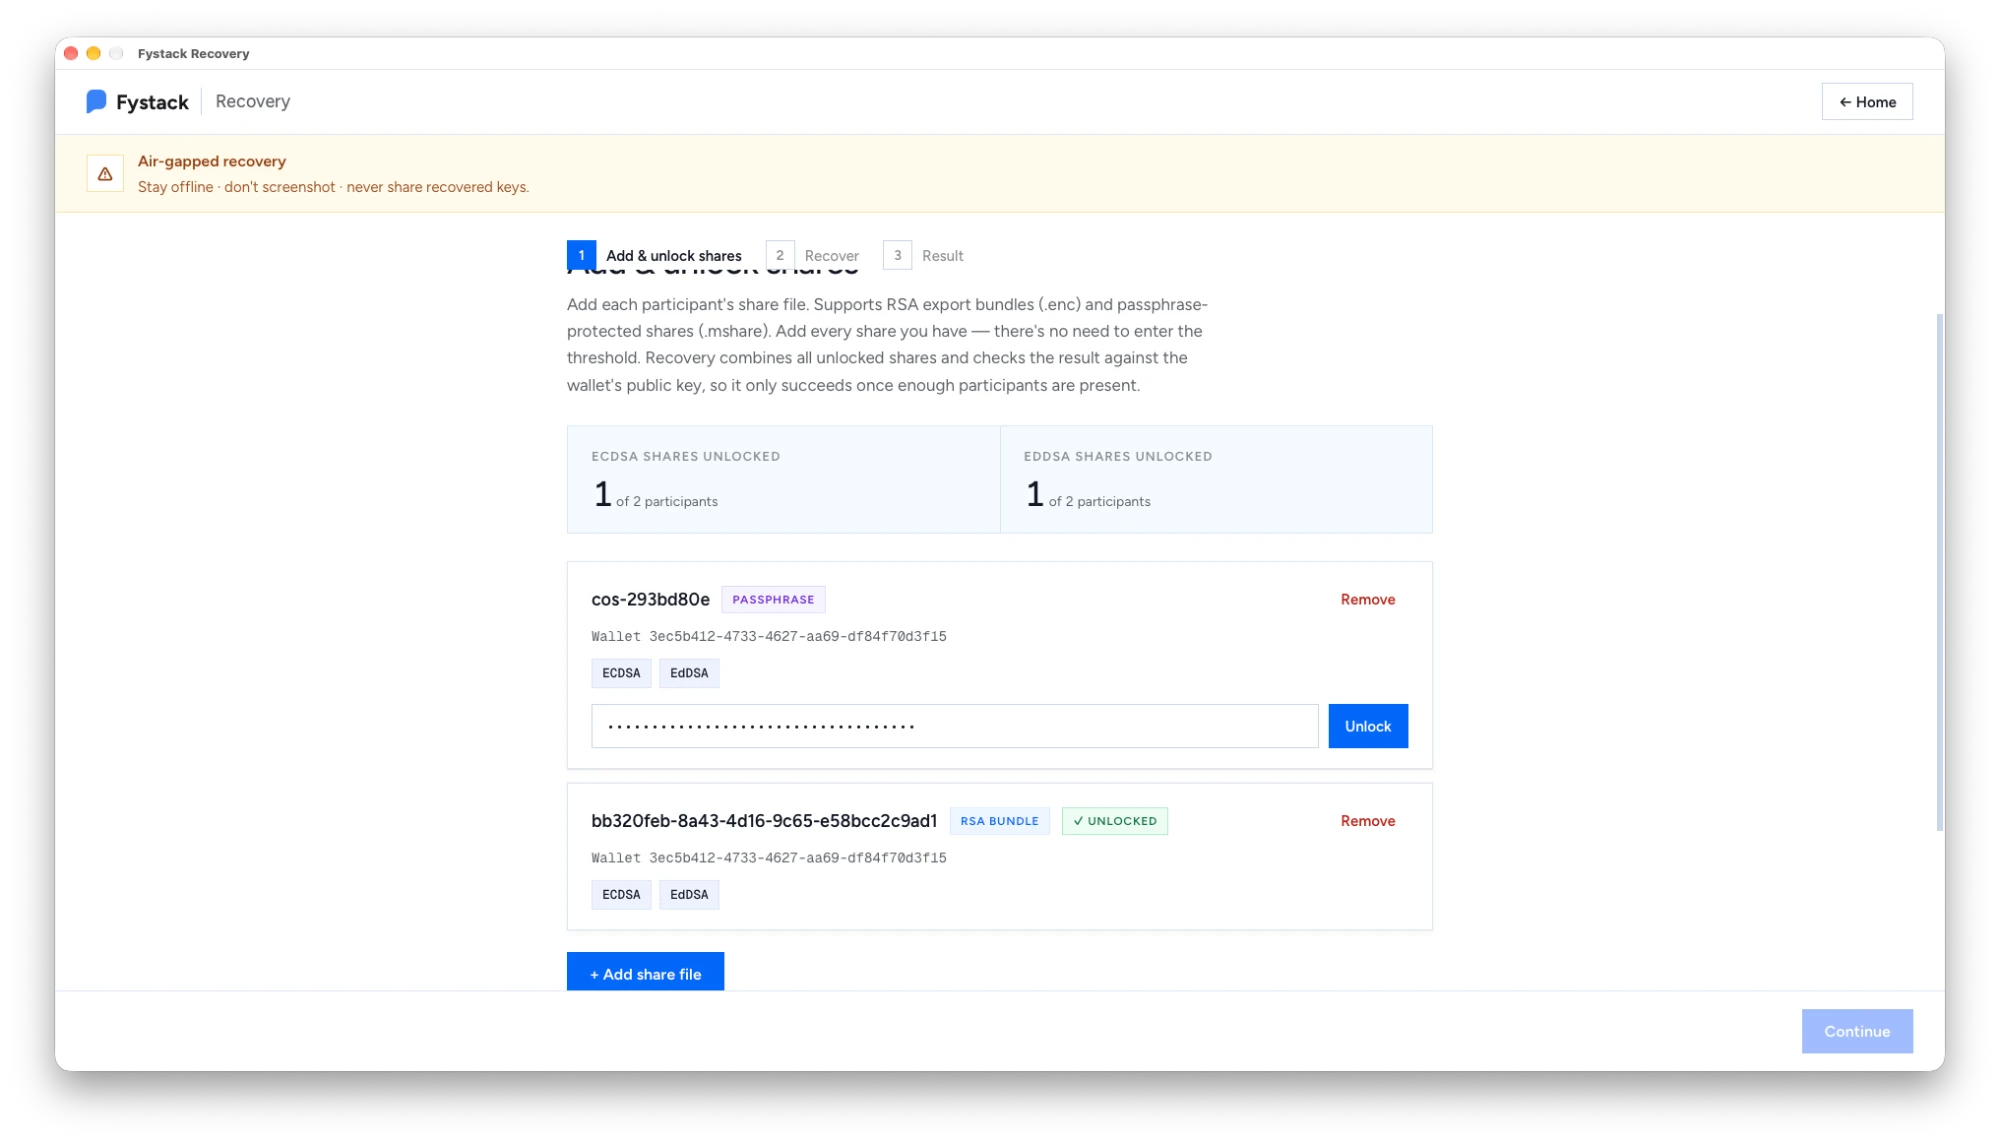
Introduce la frase de contraseña y haz clic en Unlock. Cuando todas las partes muestren Unlocked, haz clic en Continue.
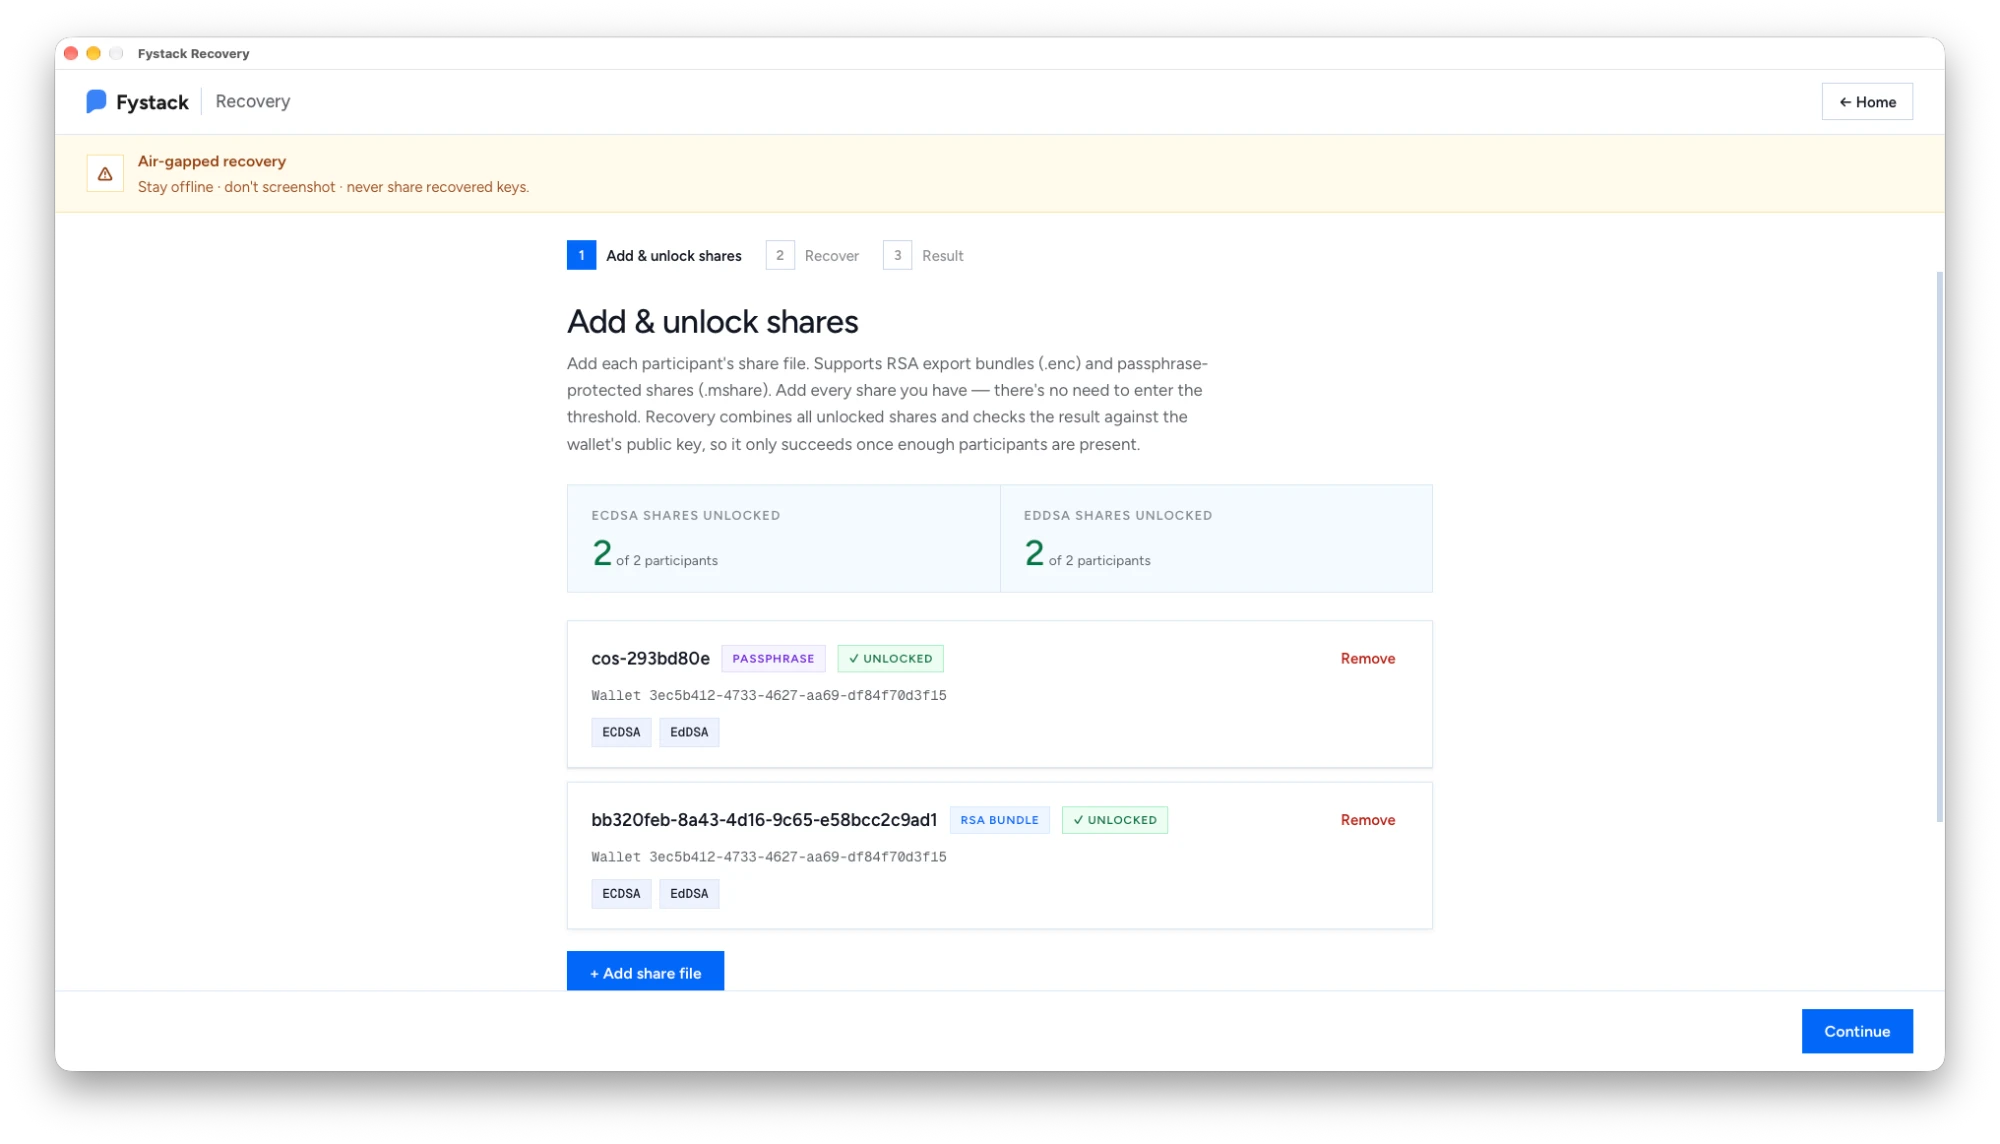
Para billeteras HD, agrega también en Child wallets la lista de billeteras hijas exportada junto con la parte maestra, para recuperar todas las billeteras hijas.
Paso 5: Recupera
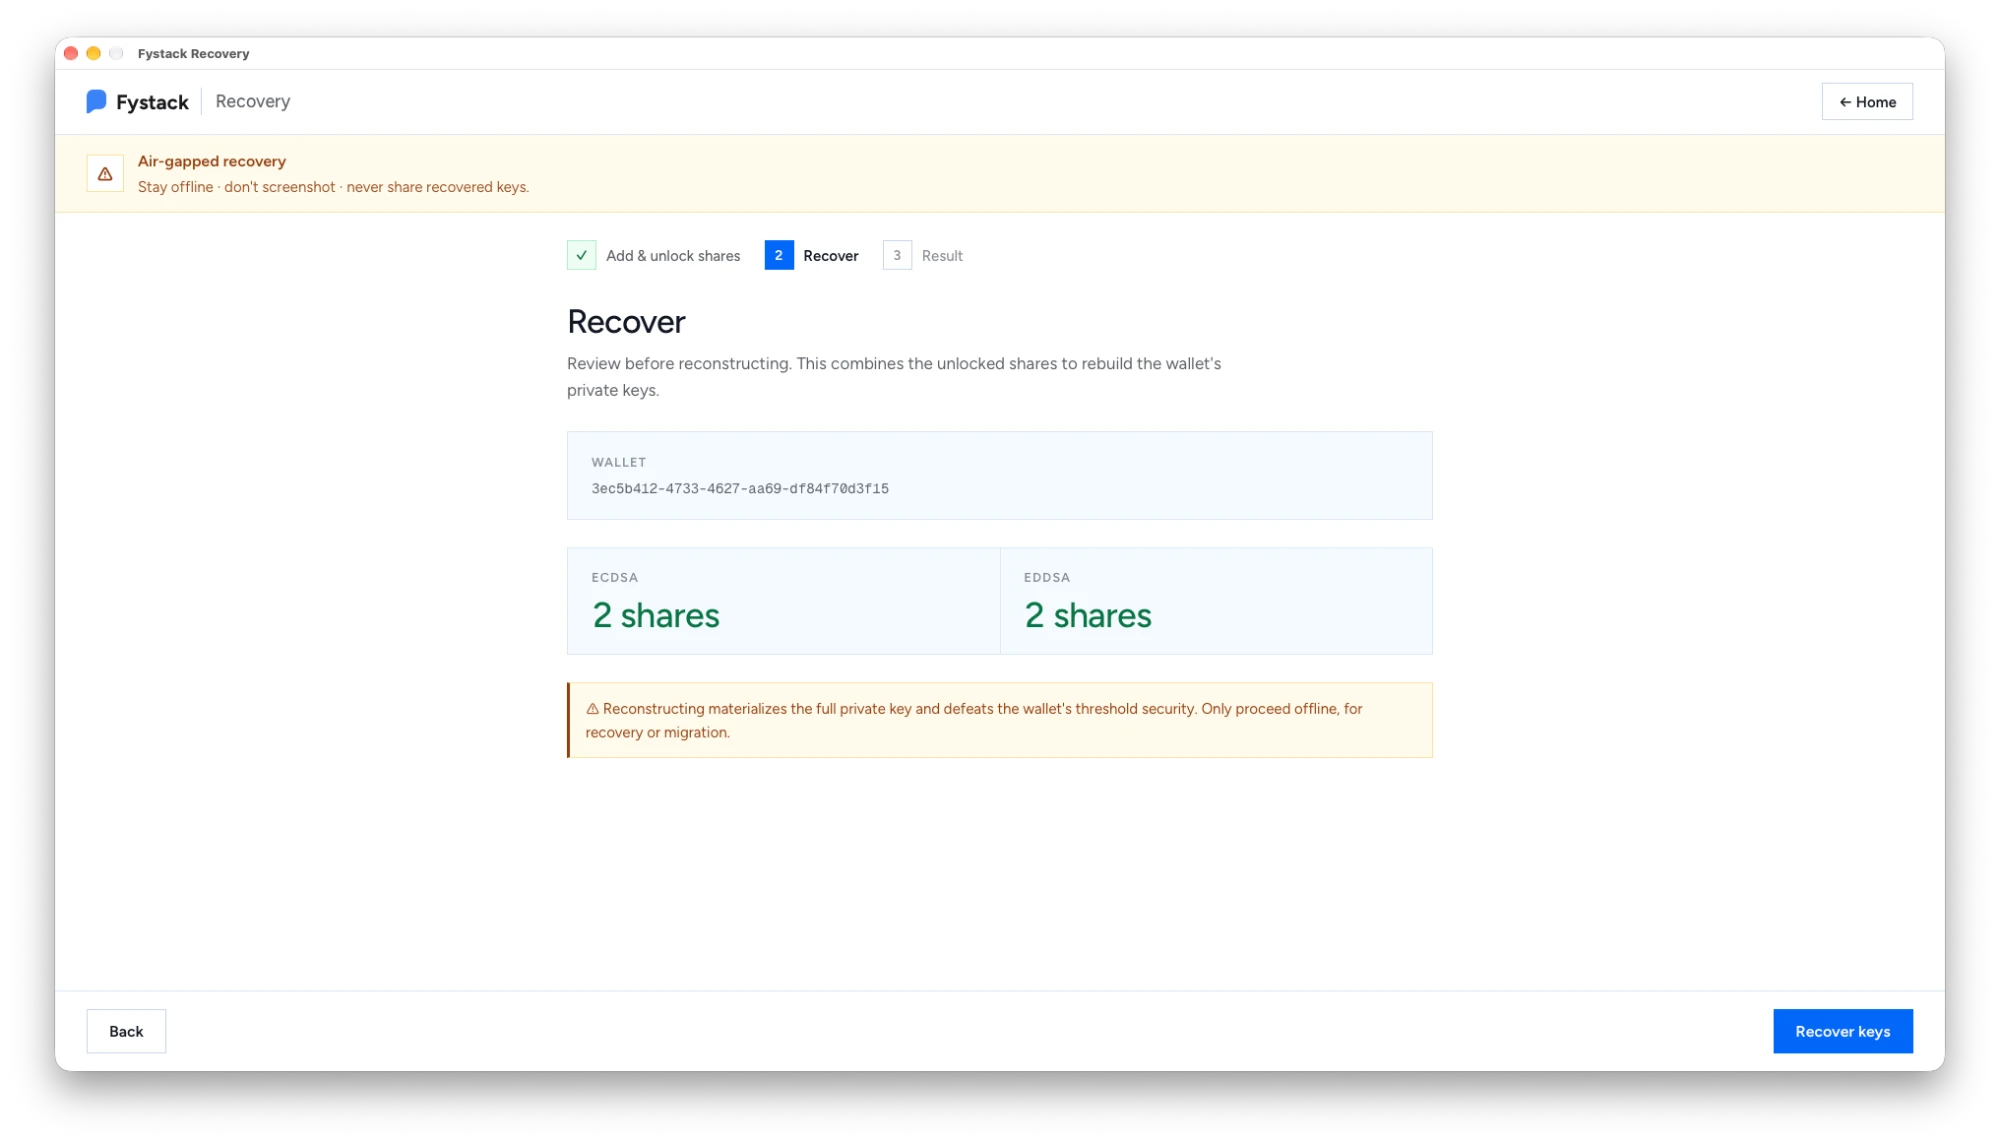
Revisa el ID de la billetera y el conteo de partes, y luego haz clic en Recover keys.
Paso 6: Usa las claves recuperadas
Recovery combina las partes y luego verifica cada clave contra la clave pública de la billetera y realiza una firma de prueba con ella. Ambas comprobaciones deben superarse.
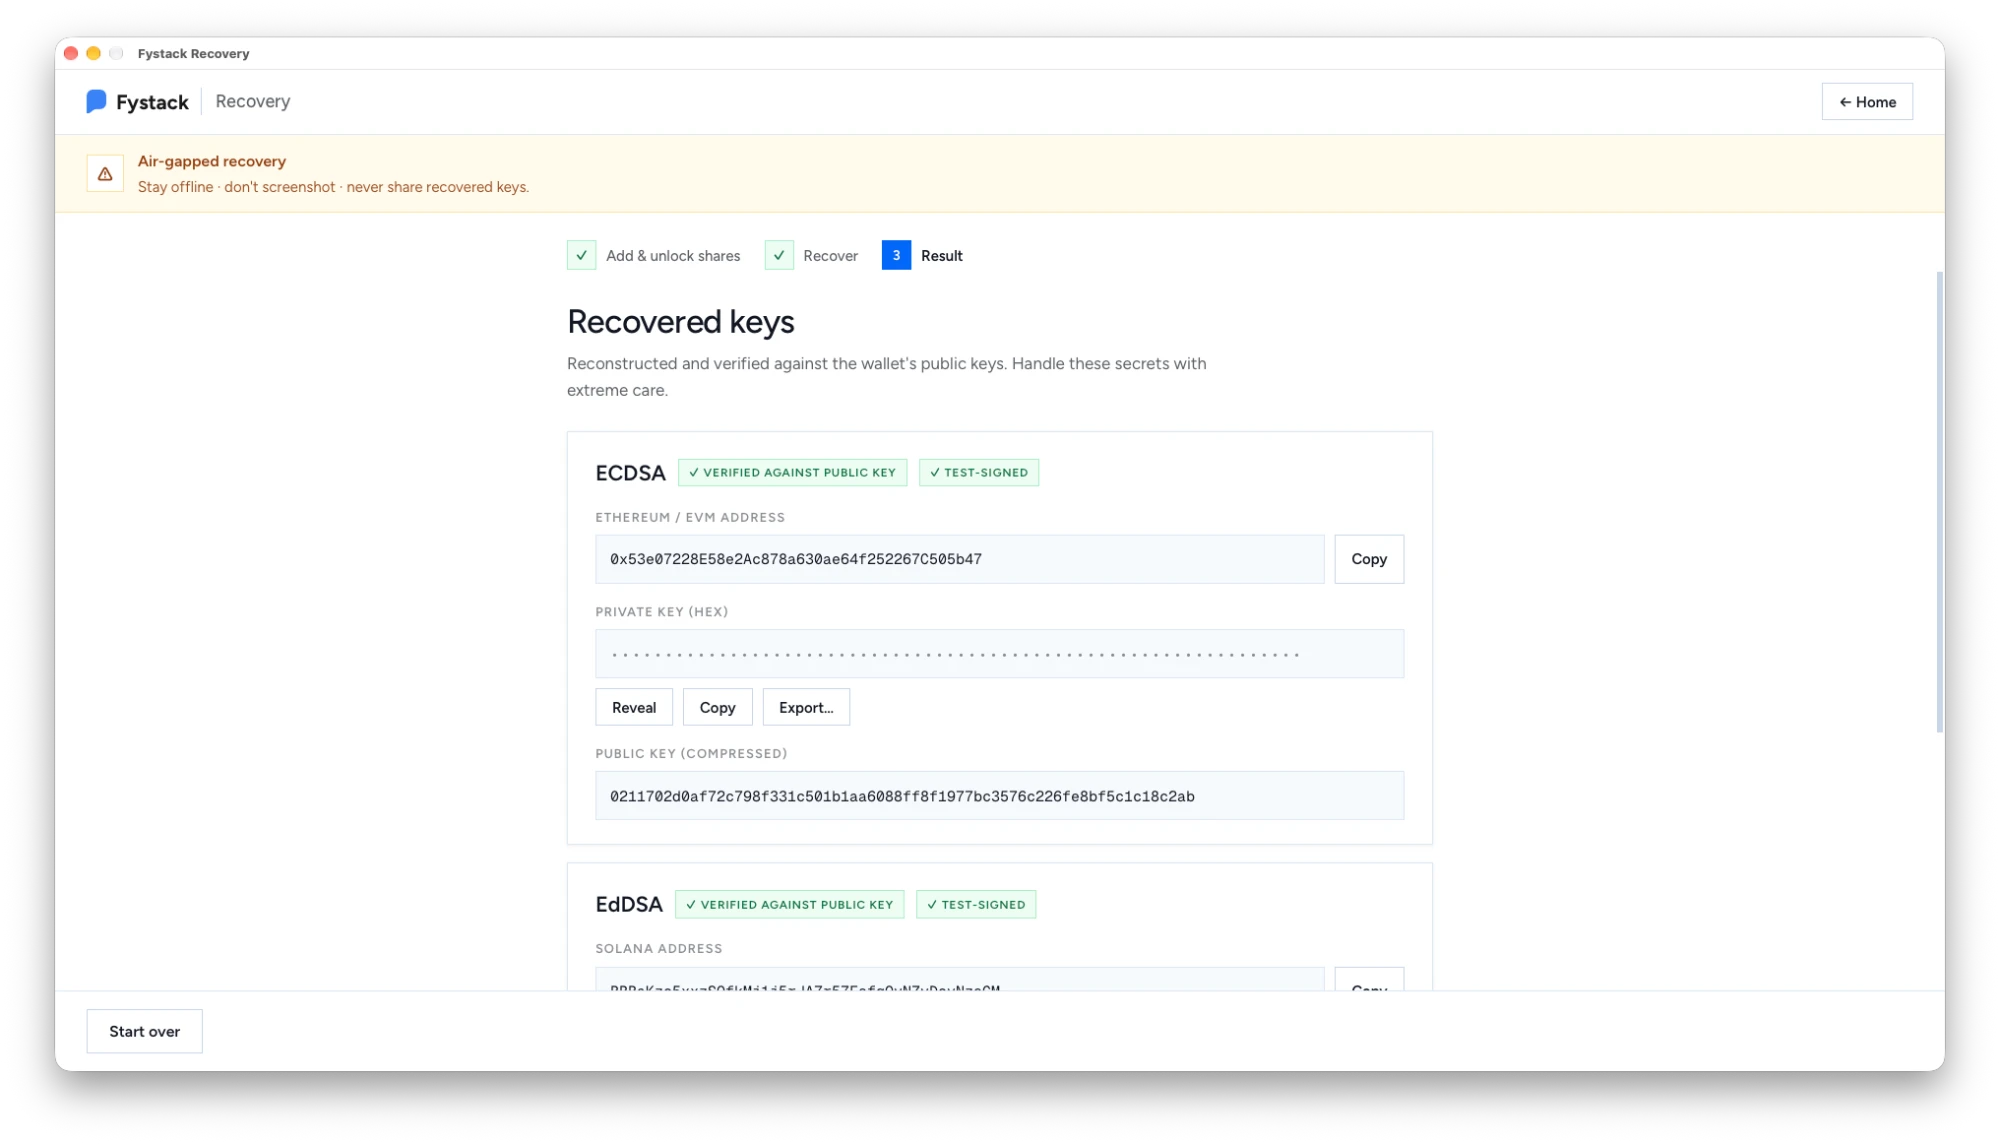
Para cada curva, el resultado muestra:
- ECDSA: la dirección de Ethereum / EVM, la clave privada (hex) y la clave pública comprimida.
- EdDSA: la dirección de Solana, la clave privada y la clave pública.
La clave privada permanece oculta hasta que haces clic en Reveal. Usa Copy o Export... para trasladarla a la billetera de destino y luego haz clic en Start over para borrarla de la memoria.
Lista de verificación de seguridad
- Ejecuta Recovery en una máquina aislada (air-gapped). Mantente sin conexión y nunca hagas capturas de pantalla de las claves recuperadas.
- Mantén la clave privada RSA y la frase de contraseña del cosigner separadas de los archivos de las partes.
- Mueve los fondos a una nueva billetera una vez recuperados. La billetera anterior ya no tiene protección por umbral.
- Elimina los archivos de las partes, la clave privada RSA y cualquier clave exportada cuando termines.