Despliegue en Nitro Enclave
PróximamenteEjecutar el cosigner dentro de un AWS Nitro Enclave está en fase de pruebas y todavía no es compatible para producción.
Por ahora, usa el modo regular.
Qué está previsto
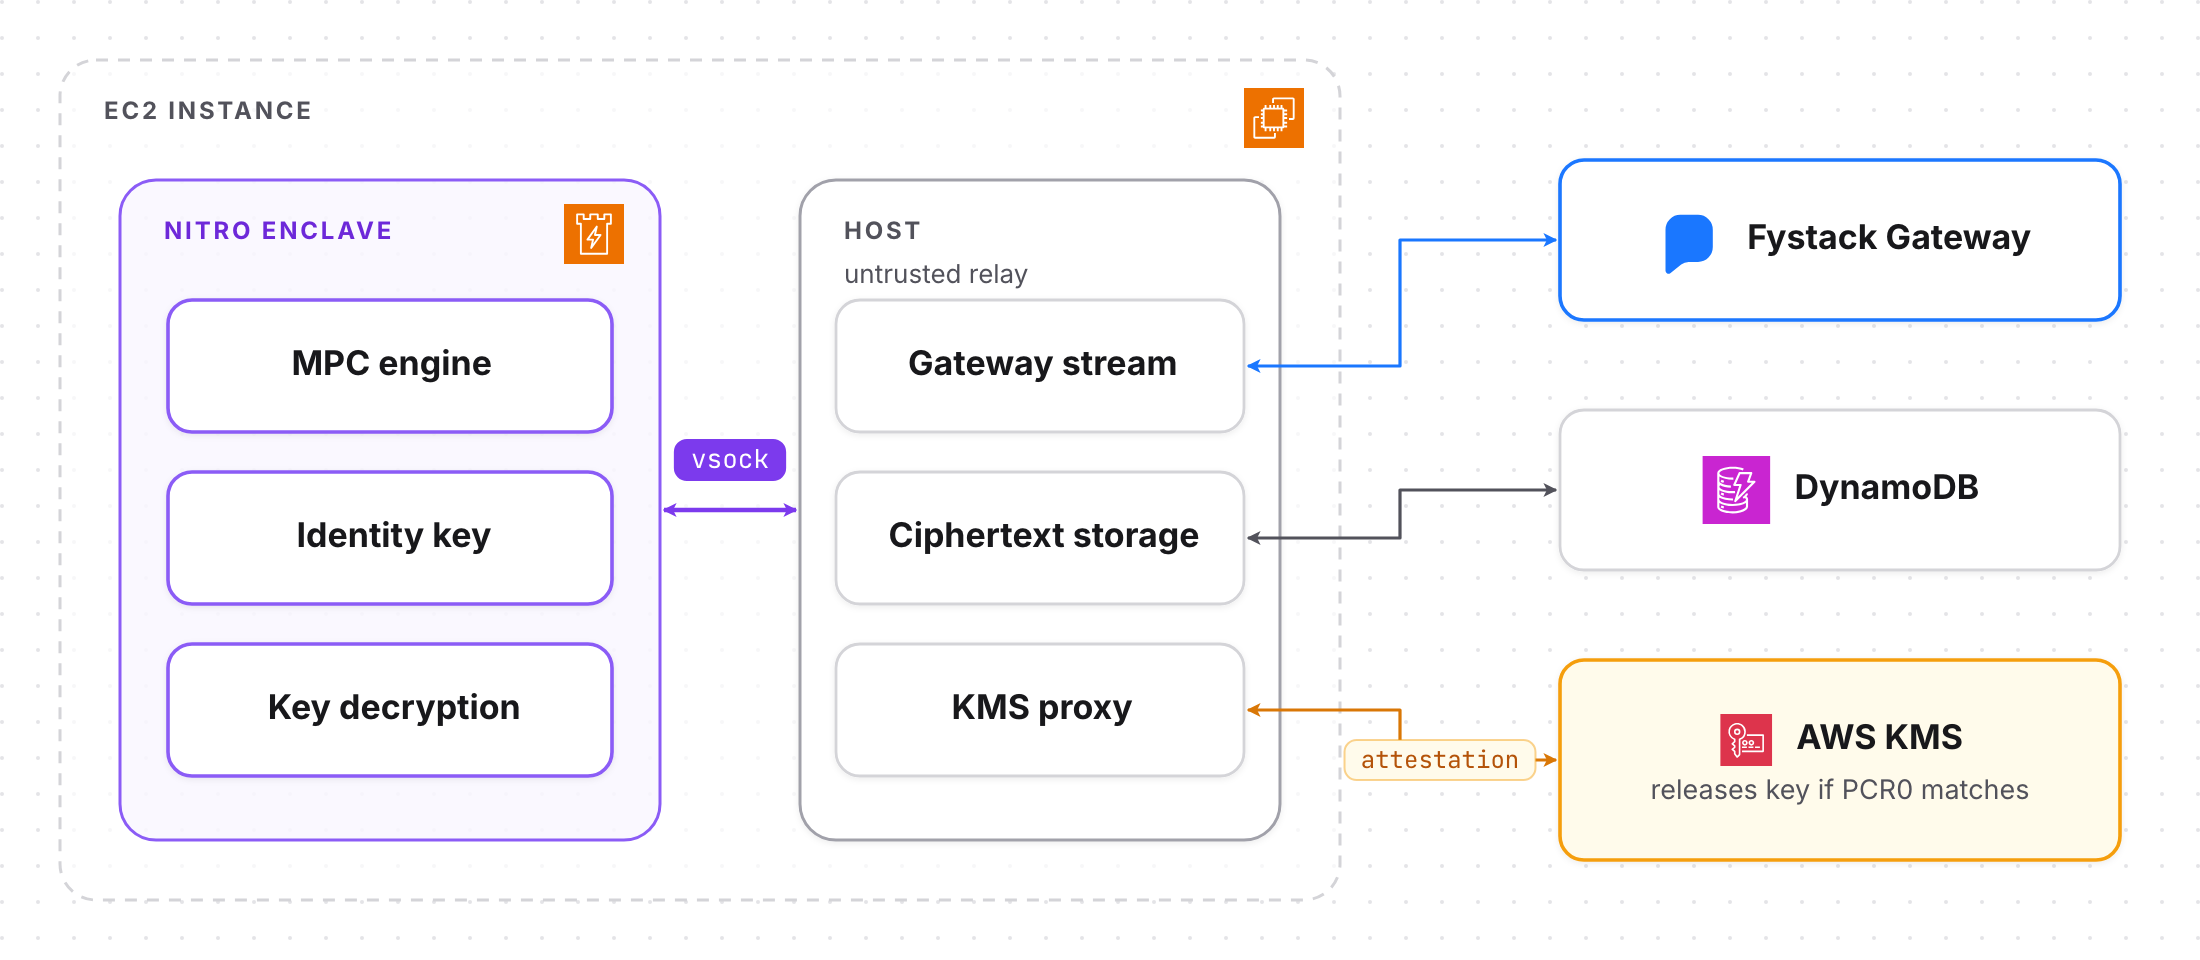
- Enclave: ejecuta MPC, guarda la clave de identidad y descifra los fragmentos de clave. Sin red, disco ni shell.
- Host: retransmisor no confiable para el stream del Gateway, el almacenamiento y KMS.
- Liberación de claves con atestación: AWS KMS libera la clave de almacenamiento solo a un enclave cuyo PCR0 coincida con tu política de claves.
Resultado: los administradores del host no pueden leer los fragmentos de clave.
¿Necesitas aislamiento en enclave ahora? Contacta a Fystack para participar en las pruebas tempranas.