Cifrado en reposo
Fystack implementa un cifrado en reposo integral mediante una arquitectura KEK/DEK (Key Encryption Key / Data Encryption Key). Cada payload sensible se cifra antes de tocar el disco. Las Data Encryption Keys (DEK) se usan para cifrar registros o blobs individuales, mientras que la Key Encryption Key (KEK), almacenada de forma segura en un vault como AWS Secrets Manager, se usa para envolver y proteger las DEK. Esto garantiza que, incluso si se exfiltra por completo la base de datos o un backup, solo queda expuesto texto cifrado, lo que preserva la confidencialidad de extremo a extremo.
El flujo sigue los estándares de seguridad de la industria: cumple los requisitos de FIPS 197 y NIST SP 800-38D para AES-GCM y satisface los mandatos de PCI DSS y del Artículo 32 del GDPR para proteger datos sensibles en reposo.
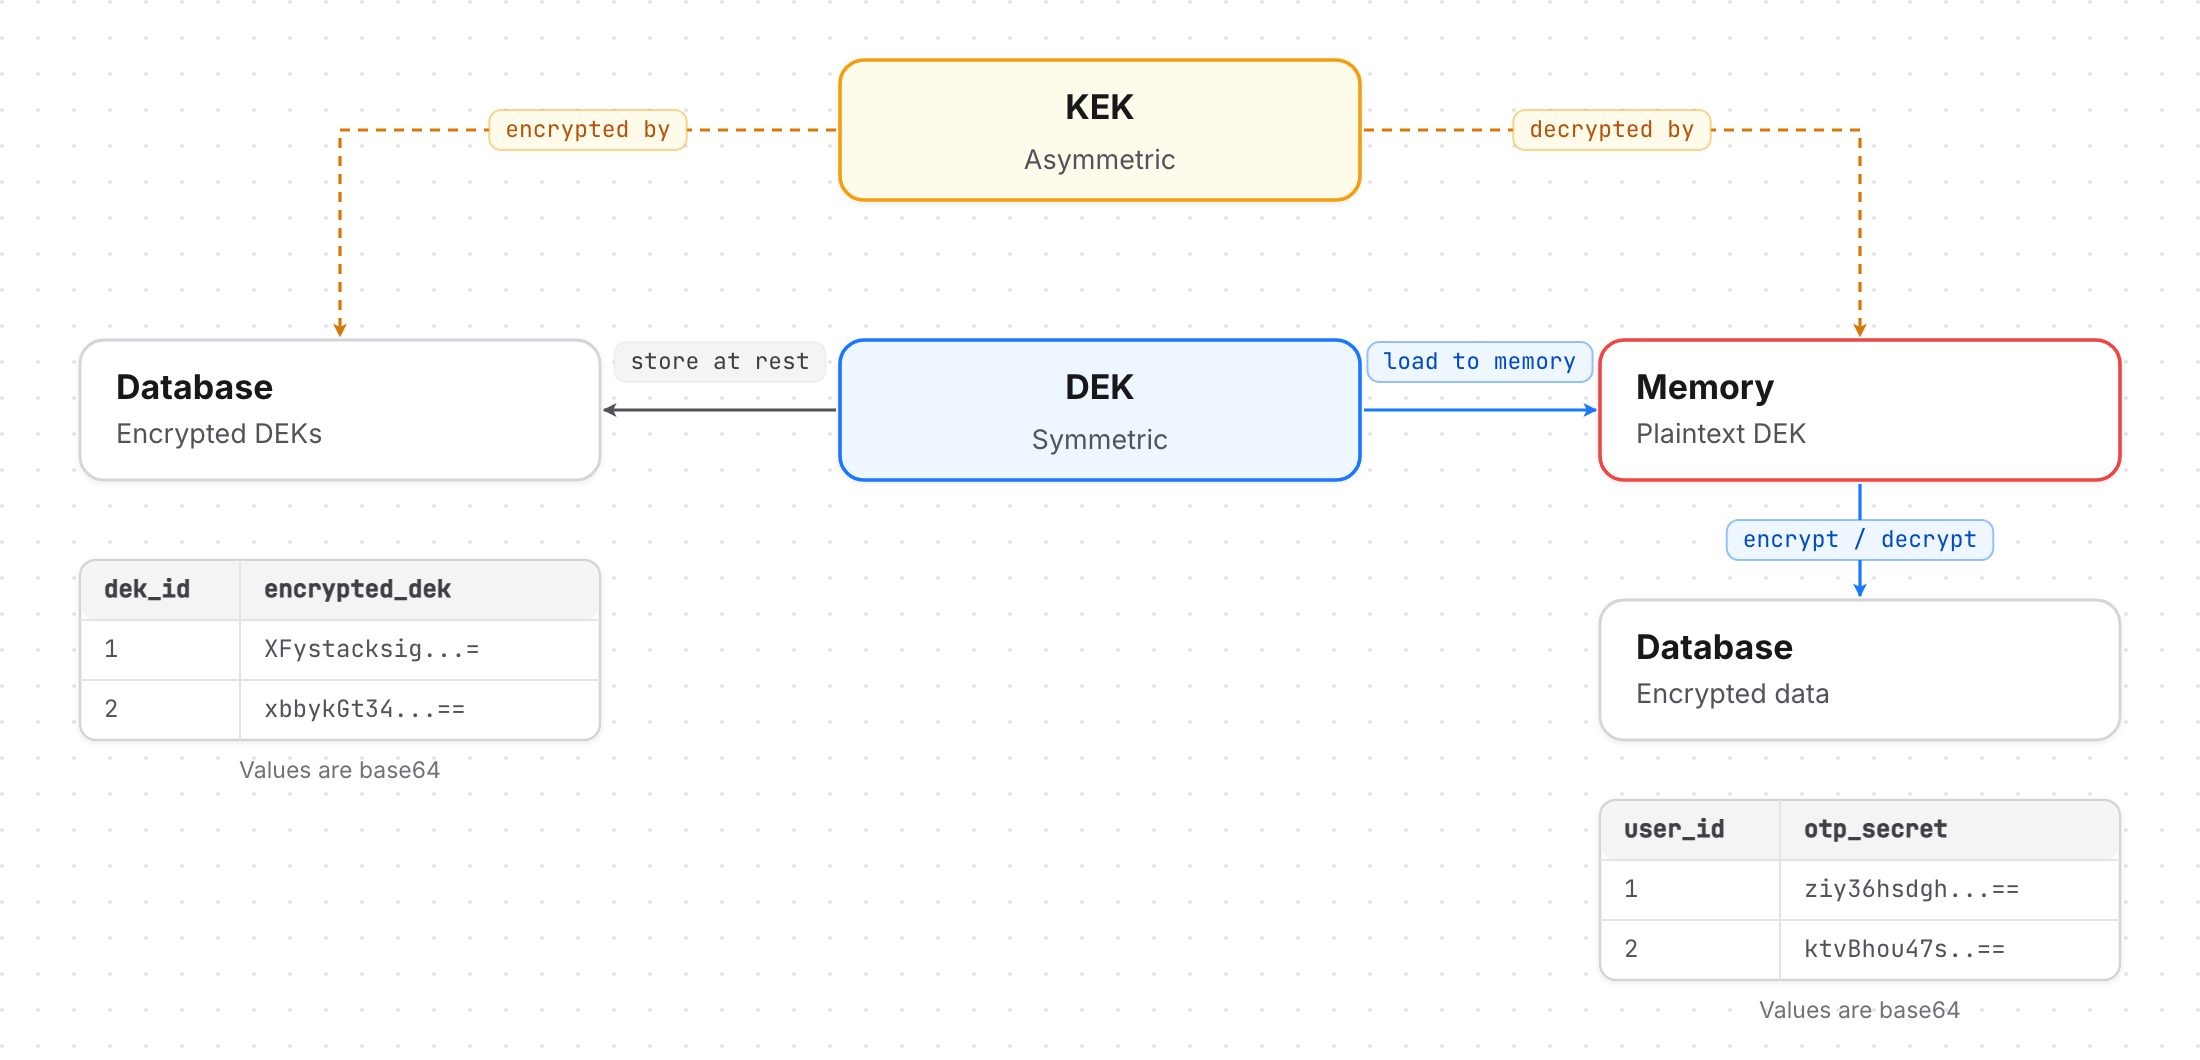
¿Es tu primera vez con el esquema de capas KEK/DEK? Lee nuestra introducción en el blog: DEK/KEK: The industry standard to protect highly sensitive data (Part 1).
1. Descripción general
Cada valor sensible se cifra con AES-256-GCM y se almacena dentro de un sobre versionado que registra los algoritmos elegidos y las versiones de las claves. El aislamiento por workspace, la derivación por cadena y las claves maestras respaldadas por un vault se combinan para mantener los datos sellados incluso si se vulnera la infraestructura.
¿Por qué AES-256-GCM?
- Aprobado por el NIST: estándar federal de cifrado (FIPS 197).
- Cifrado autenticado: confidencialidad e integridad simultáneas.
- Rendimiento: aceleración por hardware mediante AES-NI en CPU modernas.
- Estándar de la industria: lo usan AWS, Google Cloud y Azure para datos en reposo.
2. Qué datos se cifran
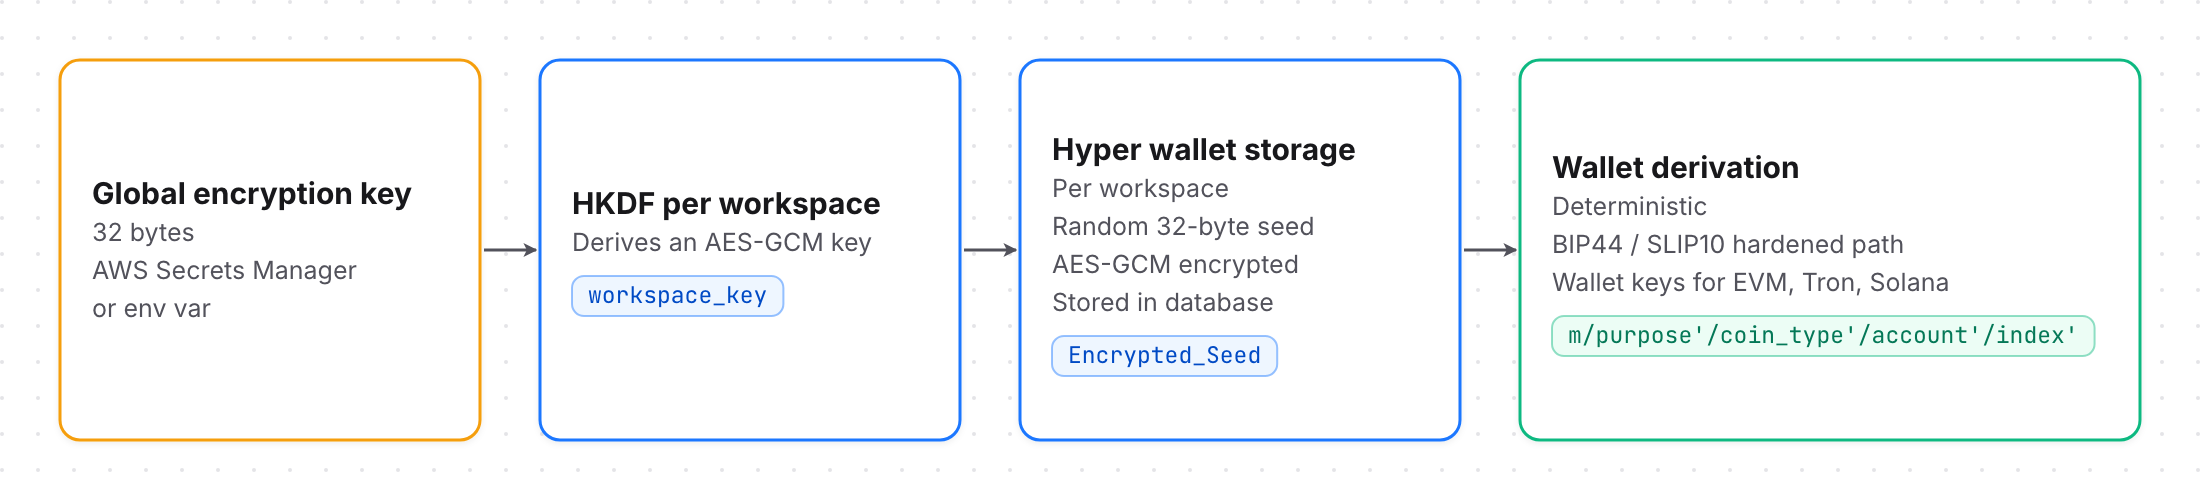
- Claves privadas y semillas: todo el material de las billeteras Hyper se cifra antes de almacenarse con DEK específicas de cada workspace.
Componente | Descripción |
|---|---|
Clave de cifrado global | Clave AES de 32 bytes cargada dinámicamente desde AWS Secrets Manager, con alternativas como variables de entorno o gestores de secretos como HashiCorp Vault o Doppler. |
Semilla del workspace | Semilla aleatoria de 32 bytes generada de forma única para cada workspace. |
Algoritmo de cifrado | AES-GCM (cifrado autenticado) protege cada texto cifrado. |
Derivación de claves | Cada clave de workspace se deriva mediante HKDF(global_encryption_key, salt). |
Derivación de billeteras | BIP44 para cadenas EVM y Tron; SLIP-10 para cadenas modernas como Solana y Aptos. |
- Credenciales de usuario: los secretos TOTP y otros artefactos de autenticación usan la misma arquitectura DEK/KEK para permanecer sellados en reposo.

Formato del sobre
Cada texto cifrado incluye el identificador del algoritmo, metadatos de versión, el contexto de derivación y el payload. Esto permite agilidad de algoritmos, compatibilidad con versiones anteriores y trazabilidad completa de cada registro cifrado.